
Đề xuất mô hình mạng an toàn cho hệ thống mạng doanh nghiệp
1. Ý nghĩa đề tài nghiên cứu
Ngày nay trên thế giới công nghệ thông tin đã trở nên phổ biến và hầu như mọi lĩnh vực để có sự góp mặt của nền công nghệ. Hiện nay với sự phát triển chóng mặt của công nghệ thông tin, ngoài những tiện ích đã có những trao đổi, tìm kiếm thông qua mạng, đào tạo qua mạng, giải trí qua mạng, làm việc qua mạng… nó cũng đã tiếp cận đến cái nhỏ nhất trong đời sống ngày nay của con người.[1]
Ở Việt Nam, các công ty, doanh nghiệp, tổ chức mọc lên ngày càng nhiều với quy mô lớn, đòi hỏi ngày càng nhiều về trình độ cũng như cơ sở hạ tầng, cơ sở vật chất trang thiết bị hiện đại. Việc ứng dụng công nghệ thông tin vào các công ty, doanh nghiệp, tổ chức là một trong những yếu tố quan trọng để đưa nước ta có thể bắt kịp, sánh vai cùng các nước tiên tến trên thế giới. Đất nước ngày càng phát triển cùng với sự chuyển biến trên thế giới nên công nghệ thông tin với con người là xu thế tất yếu để hội nhập với nền công nghệ mới. Để đảm bảo nguồn thông tin luôn sẵn sàng và đáp ứng kịp thời nhu cầu truy xuất, làm việc và quản lý, công cụ có thể giúp con người thực hiện các yêu cầu trên là máy tính, và để có thể giải quyết các vấn đề cùng một lúc trong khi một máy tính không thể xử lý kịp nên vì thế ta phải có một mô hình gồm nhiều máy tính cùng làm việc để có hiệu quả cao hơn. Đảm bảo cho việc điều hành quản lí, lưu trữ, bảo mật cho các công ty, doanh nghiệp tổ chức. Việc bảo mật được đảm bảo cao, dữ liệu được quản lý tập trung, khi xảy ra sự cố được khắc phục nhanh chóng, từ những cấp thiết trên ta thấy làm thế nào để bảo mật thông tin và an toàn mạng là một vấn đề cấp thiết. Vì vậy việc nghiên cứu “Đề xuất mô hình mạng an toàn cho hệ thống mạng doanh nghiệp” đang là vấn đề cấp thiết hiện nay đối với các công ty, doanh nghiệp và tổ chức.
Firewall, hệ thống phát hiện xâm nhập và ngăn chặn IDS/IPS. Nghiên cứu các loại tấn công mạng. Nghiên cứu các mô hình mạng an toàn của doanh nghiệp.
3. Đối tượng và phạm vi nghiên cứu
Đối tượng nghiên cứu: các mô hình mạng an toàn. Phạm vi nghiên cứu: hệ thống mạng của các doanh nghiệp với các quy mô khác nhau.
4. Tổng quan vấn đề nghiên cứu
Hiện nay việc bảo mật mạng của các doanh nghiệp nước ta đều sơ sài, dễ bị kẻ xấu xâm nhập và đánh cắp thông tin. Vì vậy, nếu triển khai thành công thì đề tài sẽ là một mô hình mẫu rất tốt để các doanh nghiệp có thể áp dụng vào hệ thống của họ một cách dễ dàng, giúp nâng cao hiệu quả bảo mật mạng và các thông tin doanh nghiệp.
5. Phương pháp nghiên cứu
Nghiên cứu các tài liệu về mô hình mạng Cisco. Nghiên cứu thực nghiệm Phân tích đánh giá mô hình và đưa ra các mô hình lựa chọn. Xây dựng chương trình mô phỏng. Kiểm thử, đưa ra nhận xét và đánh giá kết quả.
Luận văn bố cục gồm 3 chương chính sau
Chương 1: Tổng quan về an toàn mạng máy tính Giới thiệu về an ninh mạng máy tính, những kẻ tấn công là ai, các kỹ thuật tấn công mạng. Các nguy cơ mất an toàn thông tin. Các giải pháp đảm bảo an toàn thông tin, hệ thống phát hiện xâm nhập và ngăn chặn IDS/IPS.
Chương 2. Các mô hình mạng an toàn Các mô hình mạng cho doanh nghiệp vừa và nhỏ có một firewall và mô hình mạng cho doanh nghiệp vừa và nhỏ có hai firewall, mô hình mạng cho doanh nghiệp lớn có nhiều chi nhánh.
Chương 3. Xây dựng mô hình mạng an toàn cho công ty Sao Thiên Vương, Giới thiệu về công ty Sao Thiên Vương, tìm hiểu về hệ thống mạng của công ty, nhu cầu về bảo mật của công ty, đề xuất mô hình nhiều chi nhánh cho công ty, cài đặt hệ thống phát hiện và xâm nhập cho mô hình mạng công ty, kết quả và ứng dụng.
CHƯƠNG 1. TỔNG QUAN VỀ AN NINH MẠNG MÁY TÍNH
An ninh mạng máy tính là tổng thể các giải pháp về mặt tổ chức và kỹ thuật nhằm ngăn cản mọi nguy cơ tổn hại đến mạng. Các tổn hại có thể gây ra: lỗi của người sử dụng, các lỗ hổng trong các hệ điều hành cũng như các chương trình ứng dụng, các hành động hiểm độc, các lỗi phần cứng, các nguyên nhân khác từ tự nhiên.[7]
1.1.2 An ninh mạng hoạt động như thế nào
1.2.2 Data Diddling (Lừa đảo tín dụng)
1.2.4 Phreaker (Kẻ bẻ khóa điện thoại)
1.2.5 Script Kiddies (Kẻ đánh cắp chương trình)
1.3 Các kỹ thuật tấn công mạng
Một phương pháp cổ điển dùng để dò tìm tên người sử dụng (user) và mật khẩu truy cập của họ (password). Phương pháp này khá đơn giản, dễ thực hiện và không đòi hỏi bất kì một điều kiện nào để bắt đầu. Chúng ta có thể sử dụng những thông tin như tên người dùng, ngày sinh, địa chỉ, số nhà… để đoán mật khẩu.[3]
1.3.2 Tấn công phá mã khóa (Compromised-Key Attack)
1.3.3 Tấn công mật khẩu (Password attack)
1.3.4 Tấn công kiểu Man-in-the-Middle
1.3.5 Nghe trộm
1.3.6 Giả mạo địa chỉ IP
1.3.7 Vô hiệu các chức năng của hệ thống
1.3.8 Tấn công vào yếu tố con người
1.4 Các nguy cơ mất an toàn thông tin
1.4.1 Nguy cơ mất an toàn thông tin về khía cạnh vật lý
Nguy cơ mất an toàn thông tin về khía cạnh vật lý là nguy cơ do mất điện, nhiệt độ, độ ẩm không đảm bảo, hỏa hoạn, thiên tai, thiết bị phần cứng bị hư hỏng, các phần tử phá hoại như nhân viên xấu bên trong và kẻ trộm bên ngoài.[4]
1.4.2 Nguy cơ bị mất, hỏng, sửa đổi nội dung thông tin
1.4.3 Nguy cơ bị tấn công bởi các phần mềm độc hại
1.4.4 Nguy cơ xâm nhập từ lỗ hổng bảo mật
1.4.5 Nguy cơ xâm nhập do bị tấn công bằng cách phá mật khẩu
1.4.6 Nguy cơ mất an toàn thông tin do sử dụng e-mail
1.4.7 Nguy cơ mất an toàn thông tin trong quá trình truyền tin
1.5 Các giải pháp đảm bảo an toàn thông tin
1.5.1 Bảo vệ thông tin về mặt vật lý
Để bảo vệ an toàn thông tin của hệ thống cần có các thiết bị và biện pháp phòng chống các nguy cơ gây mất an toàn thông tin về khía cạnh vật lý như: Thiết bị lưu điện, lặp đặt hệ thống điều hòa nhiệt độ và độ ẩm. Luôn sẵn sàng các thiết bị chữa cháy nổ, không đặt các hóa chất gần thệ thống. Thường xuyên sao lưu dữ liệu. Sử dụng các chính sách vận hành hệ thống đúng quy trình, an toàn và bảo mật.[4]
1.5.2 Bảo vệ nguy cơ mất thông tin
1.5.3 Bảo vệ với nguy cơ bị tấn công bởi các phần mềm độc hại
1.5.4 Bảo vệ với dạng tấn công lỗ hỏng bảo mật
1.5.5 Bảo vệ thông tin trước nguy cơ tấn công bằng cách phá mật khẩu
1.5.6 Bảo vệ thông tin do nguy cơ sử dụng e-mail
1.5.7 Bảo vệ do mất an toàn thông tin trong quá trình lưu thông và truyền tin
1.5.8 Bảo vệ hệ thống bằng tường lửa (firewall)
Thiết bị ngăn chặn sự truy cập không hợp lệ từ mạng bên ngoài vào mạng bên trong. Firewall bao gồm cả phần cứng và phần mềm.[2, 10]
Chức năng chính của Firewall là kiểm soát luồng thông tin từ giữa Intranet và Internet. Thiết lập cơ chế điều khiển dòng thông tin giữa mạng bên trong (Intranet) và mạng Internet.
Firewall có 2 loại: Firewall có nhiều loại khác nhau và mỗi loại có ưu nhược điểm riêng. Thông thường firewall được chia làm 2 loại: firewall phần cứng và firewall phần mềm
1.5.9 Giải pháp an toàn thông tin trên kênh truyền
1.5.9.1 Mạng riêng ảo VPN
VPN (mạng riêng ảo) là phương pháp làm cho một mạng công cộng (ví dụ như mạng internet) hoạt động giống như một mạng cục bộ, có cùng các đặt tính như sự bảo mật và tính ưu tiên. VPN cho phép bạn thành lập các kết nối riêng với những người dùng ở xa, các văn phòng chi nhánh của công ty và đối tác của công ty đang sử dụng chung một mạng công cộng. Mạng WAN truyền thống yêu cầu công ty phải trả chi phí và duy trì nhiều loại đường dây riêng, song song với việc đầu tư các thiết bị và đội ngũ cán bộ. Trong khi đó, VPN không bị những rào cản về chi phí như các mạng WAN trên do được thực hiện qua một mạng công cộng.[5]
1.5.9.2 Sử dụng đường truyền riêng Lease Line
Leased-Line, hay còn gọi là kênh thuê riêng, một hình thức kết nối trực tiếp giữa các node mạng sử dụng kênh truyền dẫn số liệu thuê riêng. Kênh truyền dẫn số liệu thông thường cung cấp cho người sử dụng sự lựa chọn trong suốt về giao thức đấu nối hay nói cách khác, có thể sử dụng các giao thức khác nhau trên kênh thuê riêng như PPP, HDLC, LAPB v.v…[6]
Leased- Line có 2 loại kết nối
Leased-line point-to-point
Leased-line local-loop
1.5.10 Giải pháp sử dụng hệ thống phát hiện xâm nhập và ngăn chặn IDS/IPS
1.5.10.1 Khái niệm
Hệ thống IDS (Intrusion Detecion System): là một thiết bị hoặc phần mềm ứng dụng theo dõi một mạng lưới hoặc hệ thống hoạt động nhằm phát hiện hiện tượng bất thường, các hoạt động xâm nhập trái phép vào hệ thống.[3 , 9]
1.5.10.2 Vai trò, chức năng của hệ thống phát hiện và phòng chống xâm nhập
1.5.10.3 Đặt điểm và kiến trúc hệ thống của IDS/IPS
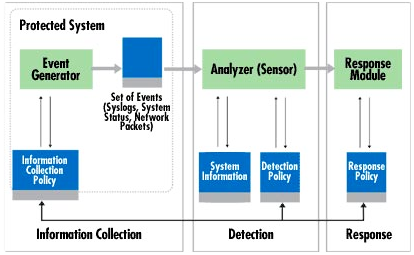 Kiến trúc của hệ thống IDS bao gồm các thành phần chính. Thành phần thu thập thông tin (information collection). Thành phần phân tích gói tin (Detection). Thành phần phản hồi (response).
Hình 1.9 Mô hình kiến trúc phát hiện xâm nhập IDS.
1.5.10.4 Phân loại IDS/IPS
1.5.10.5 Triển khai IDS/IPS
CHƯƠNG 2. CÁC MÔ HÌNH MẠNG AN TOÀN
2.1 Mô hình mạng cho doanh nghiệp vừa và nhỏ
2.1.1 Mô hình mạng cho doanh nghiệp vừa và nhỏ có 1 Firewall
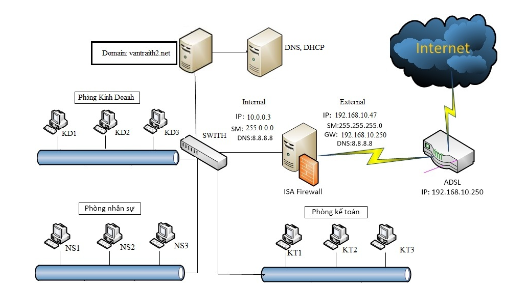
Hình 2.1 Mô hình mạng cho doanh nghiệp vừa và nhỏ.[1]
2.1.1.1 Mô tả
Mô hình mạng gồm 1 router ADSL kết nối với internet, nằm giữa router và vùng mạng bên trong có một ISA Firewall nhằm kiểm soát dữ liệu vào ra trong mạng, một Cisco Catalyst Express 500 dùng để kết nối các văn phòng và các máy chủ web server, mail server, DC1, DC2.
2.1.1.2 Phần cứng
2.1.1.3 Phần mềm
 2.1.2 Mô hình mạng cho doanh nghiệp vừa và nhỏ có 2 Firewall
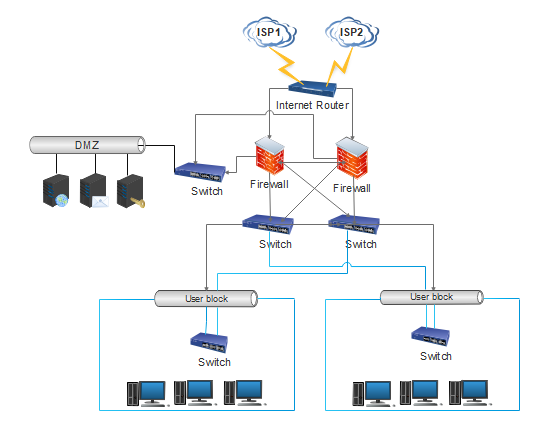
Hình 2.2 Mô hình mạng doanh nghiệp vừa và nhỏ có 2 firewall
2.1.2.1 Mô tả
Mô hình mạng gồm có một router dùng để kết nối internet ra bên ngoài thông qua đường truyền ADSL hoặc Leased line, nằm giữa vùng DMZ và vùng mạng nội bộ là hai Firewall ASA 5510 checkpoint nhằm bảo vệ người dùng trong mạng trước nguy cơ tấn công từ bên ngoài, đồng thời hạn chế tối đa truy cập internet vào vùng mạng DMZ, trong vùng DMZ gồm các máy chủ web server, mail server, file server , DNS server, DHCP server, DC1, DC2, từ internet vào bên trong vùng mạng nội bộ có hai Firewall và có hai switch 3560 để đảm bảo dự phòng thiết bị và bảo mật.
2.1.2.2 Phần cứng
2.1.2.3 Phần mềm
2.2 Mô hình mạng cho doanh nghiệp lớn có nhiều chi nhánh
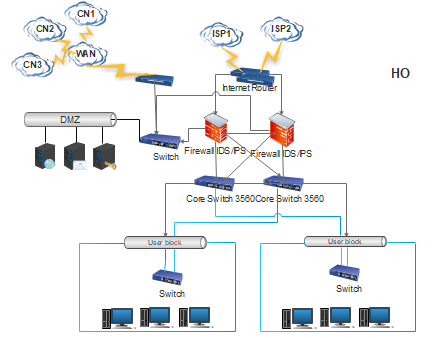 2.2.1 Mô hình tại trụ sở chính
Hình 2.3 Mô hình mạng doanh nghiệp lớn tại trụ sở chính.
2.2.1.1. Mô tả
Mô hình mạng gồm 2 router để đảm bảo dự phòng kết nối ra ngoài internet thông qua đường truyền ADSL hoặc kênh truyền Leased line, Vùng DMZ tách biệt độc lập với người dùng, nơi bảo vệ hệ thống máy chủ dữ liệu, máy chủ quản trị và các hệ thống điều khiển, Vùng DMZ gồm có các máy chủ DC là máy chủ quản trị người dùng của doanh nghiệp, máy chủ proxy dùng để quản lý, thiết lập chính sách truy cập internet, máy chủ FTP dùng để lưu trữ file dữ liệu dùng chung và dùng riêng, máy chủ CSDL dùng để quản lý hệ quản trị CSDL. Nằm giữa vùng DMZ gồm 2 Firewall để quản lý truy cập internet, từ internet kết nối vào vùng mạng nội bộ thông qua 2 Firewall, 2 Core switch và các switch ở vùng mạng nội bộ.
2.2.1.2. Phần cứng và phần mềm
2.2.2. Mô hình nhiều chi nhánh kết nối tập trung về trụ sở chính
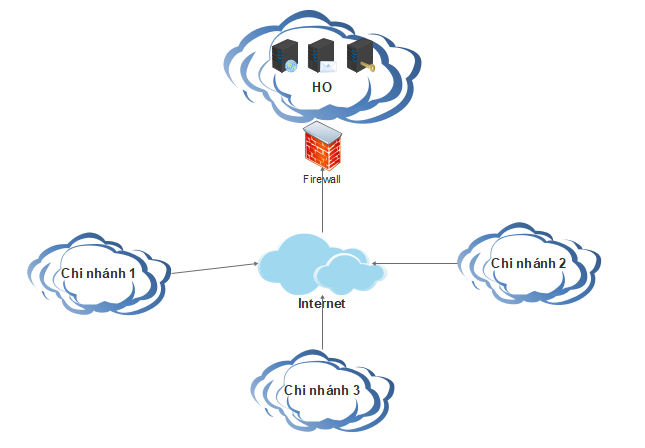 Các chi nhánh kết nối tập trung về trụ sở chính (data center): sử dụng kết nối L3VPN/L2VPN hoặc VPN server-client (qua internet)
Hình 2.4 Mô hình kết nối tập trung
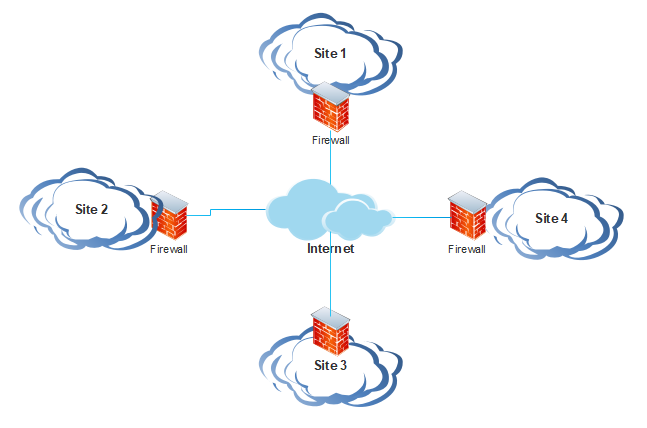 Kết nối ngang hàng: Sử dụng kênh truyền L3VPN/L2VPN
Hình 2.5 Mô hình kết nối theo hàng ngang
2.3. Một số khuyến cáo khi thiết kế mô hình mạng bảo mật cho doanh nghiệp vừa nhỏ và lớn
CHƯƠNG 3: XÂY DỰNG MÔ HÌNH MẠNG AN TOÀN CHO CÔNG TY SAO THIÊN VƯƠNG
3.1 Giới thiệu công ty Sao Thiên Vương
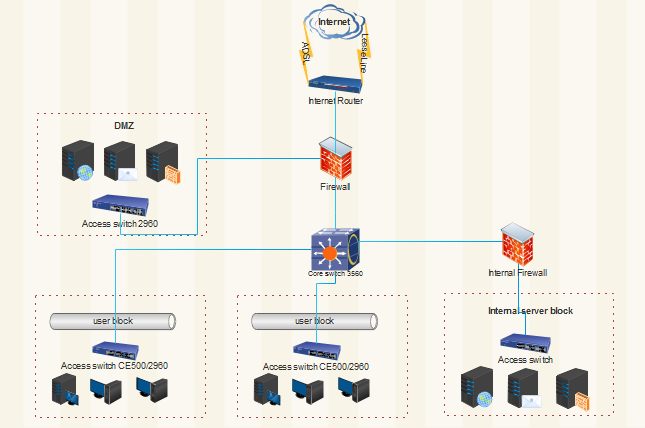 3.2 Tìm hiểu hệ thống mạng của công ty Sao Thiên Vương
Hình 3.1 Mô hình mạng công ty
Mô tả mô hình mạng công ty
Mô hình mạng công ty gồm có một Cisco Router dùng để kết nối ra ngoài internet thông qua đường truyền ADSL, vùng mạng bên trong từ router kết nối với vùng DMZ và Core switch thông qua một firewall, Core switch là trung tâm kết nối mạng, từ Core switch kết nối với các Access switch bằng 2 cổng uplink, từ Core switch kết nối sang khối internet server block thông qua một Internal Firewall. Không có tính sẵn sàng, trong trường hợp các thiết bị quan trọng gặp sự cố sẽ ảnh hưởng đến sự hoạt động của mạng, nếu Core Switch gặp sự cố: toàn bộ mạng sẽ gặp sự cố, các user không thể truy cập Internet, Internal Server, … External Firewall gặp sự cố: tất cả người dùng nội bộ vẫn có thể truy xuất đến nhau, truy xuất đến Internet Server Block nhưng không thể truy xuất ra ngoài Internet cũng như ở ngoài Internet không thể truy xuất các dịch vụ (Mail Server, Web Server, …) đặt tại vùng DMZ Internet Router gặp sự cố: tất cả người dùng nội bộ vẫn có thể truy xuất đến nhau, truy xuất đến Internet Server Block, truy xuất đến các dịch vụ đặt trong vùng DMZ nhưng không thể truy xuất ra ngoài Internet cũng như ở ngoài Internet không thể truy xuất các dịch vụ (Mail Server, Web Server, …) đặt tại vùng DMZ.
Nhu cầu về bảo mật của công ty
Công ty muốn mở rộng quy mô kinh doanh với nhiều chi nhánh trên khắp cả nước với dữ liệu lớn nên đòi hỏi phải có giải pháp bảo mật, an toàn thông tin trên kênh truyền và trong hệ thống mạng nội bộ, giải pháp chữa lỗi khi gặp sự cố. Nếu bị tấn công từ bên ngoài thì phải có giải pháp để phát hiện và ngăn chặn kịp thời xâm nhập trái phép từ bên ngoài vào hệ thống, công ty đòi hỏi an toàn dữ liệu cao, tốc độ xử lý nhanh, hệ thống luôn luôn hoạt động liên tục có tính sẵn sàng cao nhằm đảm bảo việc kết nối thông suốt cho việc truyền trong và ngoài tổ chức.
3.3 Đề xuất mô hình mạng với nhiều chi nhánh
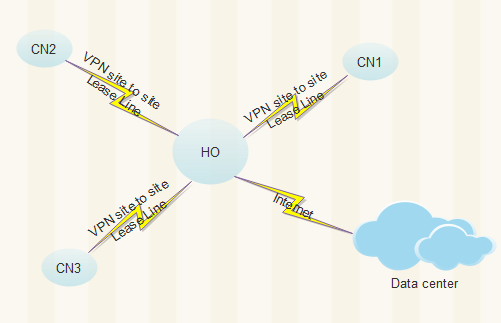 Mô hình tổng thể công ty
Hình 3.2 Mô hình tổng thể mạng công ty
Các chi nhánh kết nối với trụ sở chính (HO – head office) bằng kết nối VPN site to site bảo mật bằng giao thức IPSec. Có đường truyền riêng bằng Lease Line. HO kết nối đến CSDL tại Datacenter bằng nhiều đường truyền khác nhau từ nhiều nhà cung cấp khác nhau để đảm bảo tính sẵn sàng, tăng độ chịu tải của hệ thống. Các chi nhánh không kết nối trực tiếp đến Datacenter mà phải thông qua kết nối VPN đến HO để xác thực trước, tăng tính bảo mật, an toàn cho CSDL.
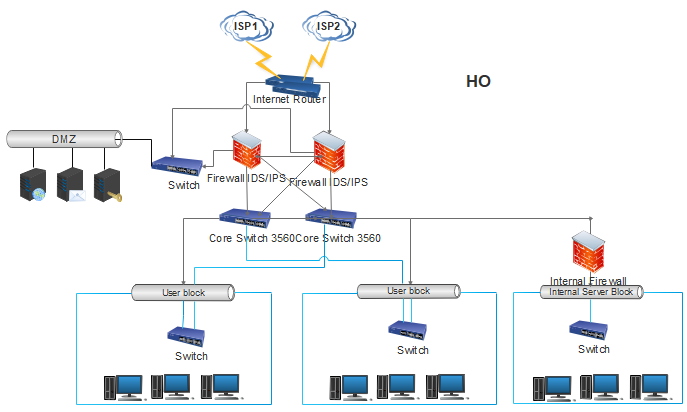 Mô hình mạng ở trụ sở chính
Hình 3.3 Mô hình mạng đặt tại trụ sở chính của công ty
Mô hình mạng tại trụ sở chính gồm có hai Cisco Router dùng để kết nối ra ngoài internet thông qua đường truyền ADSL hoặc Leased Line, vùng mạng bên trong từ router kết nối với vùng DMZ và Core switch thông qua hai firewall, Core switch trung tâm kết nối mạng, từ Core switch kết nối với các Access switch bằng 2 cổng uplink, từ Core switch kết nối sang khối internet server block thông qua một Internal Firewall. Hai router, Core switch và hai firewall đảm bảo dự phòng thiết bị
Mô hình mạng ở các chi nhánh
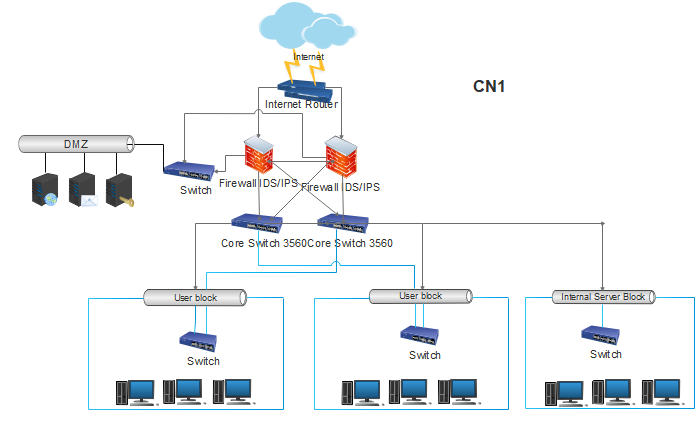
Hình 3.4 Mô hình mạng đặt tại chi nhánh thứ nhất của công ty
3.4 Cài đặt hệ thống phát hiện xâm nhập và ngăn chặn cho mô hình mạng công ty Sao Thiên Vương
Máy hacker có địa chỉ 191.168.11.10 sẽ tấn công vào web server có địa chỉ 191.168.10.13 và có một hệ thống phát hiện và xâm nhập IDS/IPS , khi máy hacker tấn công vào máy chủ web server hệ thống IDS/IPS sẽ phát hiện cảnh báo cho quản trị và ngăn chặn tấn công từ máy hacker.
Cài đặt và cấu hình Snort IDS
Cài đặt package yêu cầu
# yum install -y gcc flex bison zlib* libxml2 libpcap* pcre* tcpdump git libtool curl man make dag
# yum groupinstall -y “development Tools”
Chuẩn bị các file cài đặt riêng
Libdnet-1.12.tgz
Libdnet-1.12-6.el6.x86_64.rpm
Libdnet-devel-1.12-6.el6.x86_64.rpm
Tải file snort mới nhất tại https://snort.org
daq-2.0.6.tar
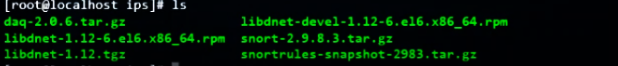 snort-2.9.8.3.tar
Hình 3.13 Màn hình cài đặt các gói package
Bắt đầu cài snort
# cd/usr/local/src
# tar -zxvf/root/ips/daq-2.0.0.tar.gz
# tar -zxvf/root/ips/snort-2.9.8.3.tar.gz
# cd daq-2.0.6
# ./configure
# make && make install
# cd/usr/local/src/snort-2.9.8.3
# ./configure
# make && make install
# cd/etc
# mkdir snort
# cd snort
# cp/usr/local/src/snort-2.9.8.3/etc/*
# tar -zvxf/root/ips/snortrules-snapshot-2983.tar.gz
#touch/etc/snort/rules/white_list.rules/etc/snort/rules/black_list.rules
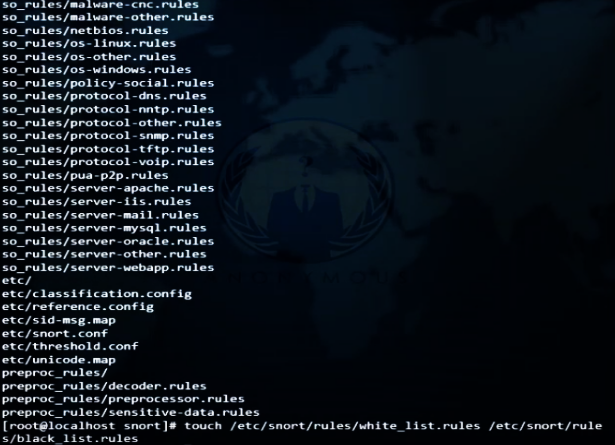 Hình 3.14 Màn hình cài đặt snort
Tạo user, group, cấp quyền
Cấu hình snort
Khởi động snort
Cấp quyền
Tạo thư mục dynamicrules
Kiểm tra
Thêm rules
B1: ta dùng lệnh # vim /etc/snort/local.rules
B2: ta thêm lênh alert icmp any any -> $HOME_NET any (msg:”Co nguoi ping”; sid:1000003;rev:1)
B3: ta lưu file đã thay đổi lại dùng lệnh wq!
B4: sau khi lưu lại ta dùng lênh # server snortd restart để chạy
B5: Qua máy attacker gửi gói tin tcmp Ping tới web server
B6: kiểm tra xem snort IDS có phát hiện ra ping không
Các rules khác
Drop icmp any any -> any any(itype:0;msg:”Cam Ping”;sid:1000002;)
Alert icmp any any -> $HOME_NET 81 (msg:”Scanning Port 81”;sid:1000001;rev:1;)
Alert tcp any any -> $HOME_NET 22 (msg:”Scanning Port 22”;sid:1000002;rev:1;)
Alert icmp any any -> any any (msg:”UDP Tesing Rule”;sid:1000006;rev:1;)
Alert tcp any any -> $HOME_NET 80 (msg:”HTTP Test!!!”; classtyle:not-suspicious;sid:1000005;rev:1;)
Cài đặt snort IPS (snort inline mode)
B1: Dùng lệnh # vim /etc/snort/snort.config
B2: Dưới step 2 thêm dòng: Config policy_mode:inline
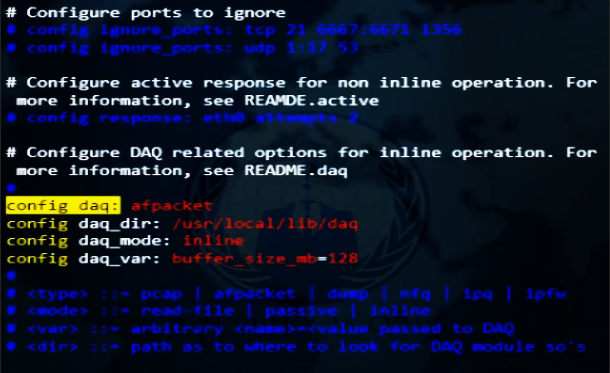 B3: Cấu hình giá trị biến DAQ để chạy AFPacket trong inline (IPS) mode
Hình 3.28 Màn hình cấu hình giá trị snort IPS
B4: Bây giờ ta thêm rule để kiểm tra IPS đã hoạt động chưa bằng cách thêm rule để chặn ping, ta dùng lệnh
B5: Xem và kiểm tra
B6: Trên máy attacker mở phần mềm wireshark để phân tích gói tin cụ thể
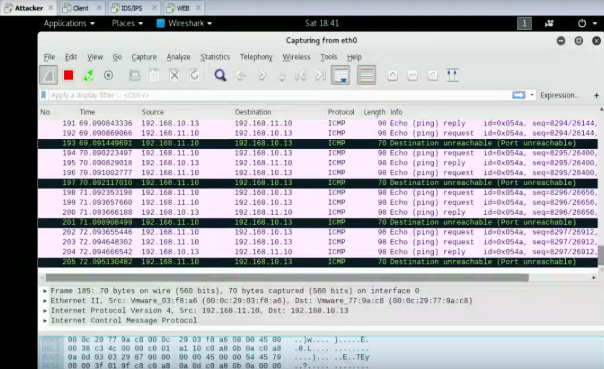 Hình 3.33 Phần mềm wireshark thông báo đã chặn Ping.
Kết quả
Tác giả đã thực hiện các cuộc tấn công đến máy chủ web server và phát hiện ngăn chặn bằng hệ thống IDS/IPS với các rules có sẵn. Hệ thống phát hiện xâm nhập và ngăn chặn IDS/IPS phát hiện ra máy tấn công có địa chỉ ip 192.168.11.10 đang ping tới web server có địa chỉ 192.168.10.13 để cảnh báo cho người quản trị biết có xâm nhập trái phép và ngăn chặn kịp thời.
09/03-18:41:46.965632 [**] [1:1000003:1] Co nguoi ping [**] [Priprity: 0] {ICMP} 192.168.11.10 ? 192.168.10.13
09/03-18:41:46.965632 [**] [1:1000003:1] Co nguoi ping [**] [Priprity: 0] {ICMP} 192.168.11.10 ? 192.168.10.13
192 69.090869066 192.168.11.10 192.168.10.13 ICMP 98 Echo (ping) request id=0x054a seq=8294/26144
194 70.090223497 192.168.11.10 192.168.10.13 ICMP 98 Echo (ping) request id=0x054a seq=8294/26400
09/03-18:41:46.965892 [Drop] [**] [1:1000002:0] Cam ping [**] [Priprity: 0] {ICMP} 192.168.11.10 ? 192.168.10.13
09/03-18:41:46.965892 [Drop] [**] [1:1000002:0] Cam ping [**] [Priprity: 0] {ICMP} 192.168.11.10 ? 192.168.10.13
193 69.091449691 192.168.11.10 192.168.10.13 ICMP 70 Destination unreachable (Port unreachable)
197 70.092117010 192.168.11.10 192.168.10.13 ICMP 70 Destination unreachable (Port unreachable)
201 71.698908499 192.168.11.10 192.168.10.13 ICMP 70 Destination unreachable (Port unreachable)
3.5 Ứng dụng
Mô hình đề xuất nếu triển khai thành công sẽ là mô hình mẫu tốt có thể áp dụng cho các doanh nghiệp lớn có nhiều chi nhánh như sân bay, ngân hàng , các doanh nghiệp lớn..
KẾT LUẬN VÀ HƯỚNG PHÁT TRIỂN
Trong luận văn này tác giả đã tìm hiểu và nghiên cứu các mô hình mạng an toàn và bảo mật từ vừa và nhỏ đến các mô hình mạng lớn với nhiều chi nhánh, nghiên cứu về hệ thống IDS/IPS, đề xuất ra mô hình mạng an toàn và bảo mật cho doanh nghiệp lớn với nhiều chi nhánh trên khắp cả nước.
Mô phỏng hệ thống phát hiện và xâm nhập IDS/IPS nhằm cảnh báo và ngăn chặn kip thời các trường hợp tấn công hoặc ăn cắp dữ liệu bởi hacker. Ngoài ra còn backup dữ liệu của khách hàng đề phòng trường hợp mất dữ liệu.
Chưa phát hiện và ngăn chặn được các cuộc tấn công nếu có mẫu sẵn.
2. Hướng phát triển
Nghiên cứu nâng cấp từ hệ thống IDS/IPS lên Honey Pot hay còn gọi Honeynet vì hệ thống IDS/IPS chỉ phát hiện và ngăn chặn nếu có mẫu sẵn, nếu như không có mẫu thì không thể quét được nên còn nhiều hạn chế.
E:\DỮ LIỆU COP CỦA CHỊ YẾN\LUAN VAN DUY TAN\LUAN VAN DUY TAN\DANG VAN DU\SAU BAO VE


