
Mô hình mạng an toàn cho Bộ chỉ huy quân sự tỉnh Kiên Giang
- Lý do chọn đề tài
Mạng Internet ngày càng phát triển, không chỉ vậy việc tận dụng nguồn tài nguyên “vô tận” trên đây đem lại những hiệu quả vô cùng to lớn. Vấn đề trao đổi thông tin bí mật là cực kì quan trọng, đặc biệt với đơn vị quân đội có nhiều đơn vị đóng quân rộng khắp trên địa bàn.
Đã có rất nhiều giải pháp được đưa ra nhưng mà nó phải đáp ứng nhu cầu bảo mật thông tin khi nó được truyền qua Internet – môi trường không bảo mật. Những giải pháp có thể tính đến để khắc phục vấn đề này là tự xây dựng hoặc thuê những đường Leased line, như vậy vừa có tính bảo mật vừa có băng thông nhiều nhưng mà giải pháp này không khả thi khi kết nối ở những nơi cách xa nhau.
Một số giải pháp có thể sử dụng là Frame Relay hoặc ATM từ nhà cung cấp dịch vụ, tuy nhiên đây cũng là giải pháp không nên sử dụng vì chi phí khá cao. SoftEther VPN chính là giải pháp khả thi nhất vì vừa cấu hình đơn giản, đảm bảo yếu tố bảo mật cao mà không phải trả bất kỳ chi phí cho việc thiết lập của nó. Ngày nay, SoftEther VPN đang được sử dụng rộng rãi và đang được phát triển lên.
Vì những lý do đó, tôi đã chọn và nghiên cứu đề tài “Mô hình mạng an toàn cho Bộ chỉ huy quân sự tỉnh Kiên Giang” với mục đích xây dựng một hệ thống mạng an toàn phục vụ cho Bộ Chỉ huy quân sự tỉnh Kiên Giang nhằm nâng cao khả năng bảo vệ bí mật quân sự trên hệ thống mạng và mang lại lợi ích kinh tế cho việc ứng dụng công nghệ thông tin vào công tác chỉ huy, điều hành và quản lý tại Bộ Chỉ huy quân sự tỉnh Kiên Giang.
- Ý nghĩa khoa học và ý nghĩa thực tiễn
Ý nghĩa khoa học:
- Hệ thống hóa các vấn đề về công nghệ mạng riêng ảo VPN
- Một số công nghệ triển khai và vấn đề bảo mật mạng VPN.
Ý nghĩa thực tiễn:
- Luận văn đánh giá được ưu, nhược của hệ thống mạng Bộ CHQS tỉnh Kiên Giang.
- Đề xuất giải pháp đảm bảo an toàn cho hệ thống của mạng của đơn vị.
- Triển khai mô hình mạng an toàn kết nối mạng từ xa cho Bộ CHQG tỉnh Kiên Giang.
- Mục đích nghiên cứu
- Xây dựng mạng với giải pháp an toàn thông tin cao.
- Tích hợp các giải pháp đảm bảo an toàn thông tin vào mô hình mạng.
- Nghiên cứu về cơ chế hoạt động VPN cơ bản.
- Nghiên cứu cơ chế hoạt động của SoftEther VPN.
- Áp dụng thành công SoftEther VPN vào mô hình mạng an toàn của đơn vị.
- Đối tượng nghiên cứu
- Mạng an toàn dựa trên công nghệ mạng riêng ảo VPN.
- Khai thác phần mềm SoftEther VPN.
- Phạm vi nghiên cứu
- Triển khai phần mềm SoftEther VPN vào hệ thống mạng của Bộ chỉ huy quân sự tỉnh Kiên Giang.
- Bố cục của luận văn:
Ngoài phần mở đầu và kết luận, luận văn có cấu trúc 3 chương.
Chương 1, Tổng quan về an toàn mạng và mạng riêng ảo. Chương này giới thiệu một số vấn đề cơ bản về an toàn trên mạng, đồng thời trình bày các kiến thức về công nghệ mạng riêng ảo.
Chương 2, Phần mềm SoftEther hỗ trợ kết nối VPN. Trong chương này, luận văn giới thiệu SoftEther VPN cho phép tạo ra một mạng riêng ảo hiệu năng cao sử dụng mạng truyền thông IP.
Chương 3, Triển khai phần mềm SoftEther hỗ trợ kết nối VPN cho hệ thống mạng tại Bộ chỉ huy Quân sự tỉnh Kiên Giang.
CHƯƠNG 1. TỔNG QUAN VỀ AN TOÀN MẠNG VÀ VIRTUAL PRIVATE NETWORK
. Tổng quan về an toàn mạng
. An toàn mạng là gì
. Các đặc trưng kỹ thuật của an toàn mạng
. Đánh giá sự đe dọa, điểm yếu của hệ thống và các kiểu tấn công
. Các biện pháp phát hiện hệ thống bị tấn công
. Mạng riêng ảo (Virtual Private Network)
Khái niệm cơ bản của VPN
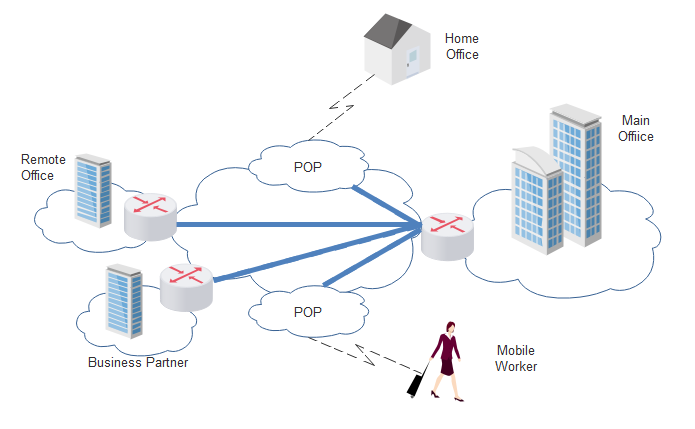
. Chức năng của VPN
. Ưu điểm của VPN
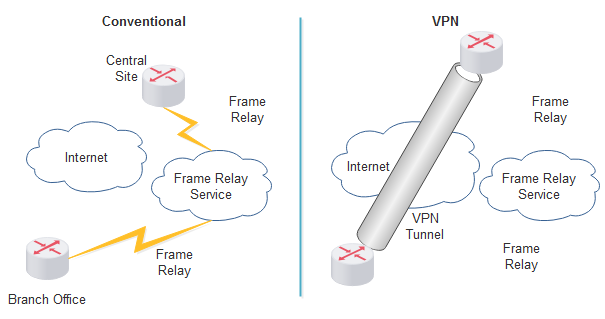
Hình 1.3. Ưu điểm của VPN so với mạng truyền thống.
. Các yêu cầu cơ bản đối với giải pháp VPN
Có 4 yêu cầu cần đạt được khi xây dựng mạng riêng ảo [8].
- Tính tương thích (Compatibility)
- Tính bảo mật (Security
- Tính khả dụng (Availability)
. Phân loại VPN
Dựa trên những nhu cầu cơ bản trên, ngày nay VPN đã phát triển và phân chia ra làm 3 phân loại chính sau:
- Remote Access VPN.
- Intranet VPN.
- Extranet VPN.
. Remote Access VPN
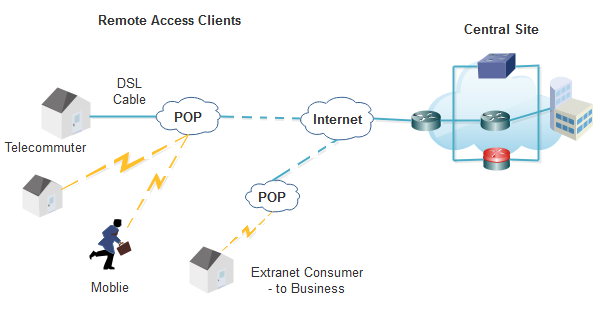
Hình 1.5. Mô hình mạng VPN truy cập.
Thuận lợi chính của Remote Access VPNs:
. VPN nội bộ (Intranet VPN)
. VPN mở rộng (Extranet VPN)
- Chương 1 tập trung nghiên cứu các vấn đề liên quan tới an toàn mạng như đặc trưng của an toàn mạng, đánh giá sự đe dọa về an toàn mạng.
- Ngoài ra chương này còn tập trung phân tích các khái niệm về VPN, chức năng và ưu điểm của VPN, đưa ra một số mô hình VPN.
- Qua chương này người đọc có thể biết được khái niệm của VPN, những ứng dụng của VPN trong đời sống và những thành phần để tạo nên 1 hệ thống VPN.
GIẢI PHÁP SOFTETHER HỖ TRỢ KẾT NỐI VPN
. Tổng quan về SoftEther VPN
. Khái niệm
. Cấu trúc và nguyên tắc hoạt động
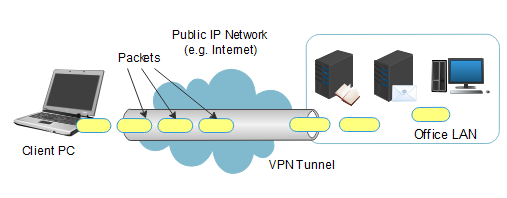
Hình 2.1. Cấu trúc và nguyên tắc hoạt động của VPN chung
. Bảo đảm an toàn cho dữ liệu được truyền sau mã hóa
. Lợi ích và đặc điểm của SoftEther
. Các tính năng của SoftEther VPN
. Lợi ích của việc tạo Ethernet Virtual
. NAT, Proxy Server and Firewall Traversal
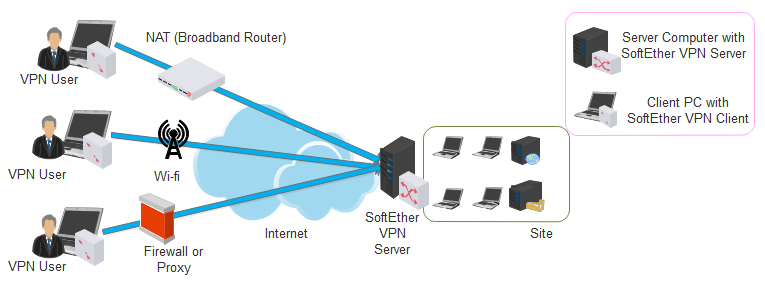
Hình 2.13. Vượt qua NAT proxy server hoặc firewall bằng SoftEther VPN
. Tính chắc chắn và bảo mật
. Mã hóa
. Xác minh chứng chỉ máy chủ
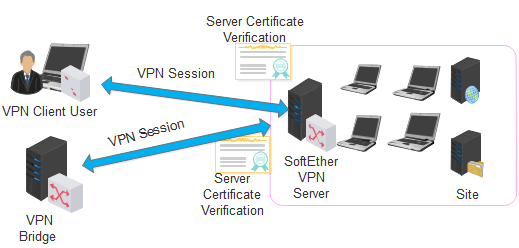
Hình 2.16. Xác minh chứng chỉ máy chủ được thực hiện bởi VPN Server
. Các thành phần của SoftEther VPN
. SoftEther VPN Server
- Vai trò của máy chủ VPN SoftEther:
SoftEther VPN Server là phần mềm quan trọng nhất cho hệ thống SoftEther VPN. Cũng giống như tên cho thấy, SoftEther VPN Server đóng vai trò của máy chủ VPN để chấp nhận các kết nối từ VPN Client và VPN Bridge từ xa qua mạng.
- Local Bridge:
SoftEther VPN Server có thể thực hiện kết nối cầu bằng lớp 2 với phân đoạn Ethernet của bộ điều hợp mạng kết nối với máy tính điều hành bất kỳ Hub ảo và máy chủ VPN SoftEthernet của nó. Đây được gọi là Local Bridge. Một máy chủ VPN SoftEther trong trạng thái local bridge có thể kết nối với máy chủ VPN SoftEther từ một địa điểm từ xa và truy cập mạng đích điểm nối (xem hình 2.19).
- Kết nối Cascade
Virtual Hub được điều hành bởi SoftEther VPN Server có thể được kết nối với Virtual Hub được vận hành bởi SoftEther VPN Server trên cùng một máy tính hoặc bằng cách kết nối thác. Cascade kết nối cũng có thể được chấp nhận từ SoftEther VPN Bridge hoạt động trên một máy tính riêng biệt (xem hình 2.20). Bằng cách kết nối hai hoặc nhiều phân đoạn Ethernet khác nhau sử dụng kết nối thác nước, bạn có thể sử dụng hai mạng LAN, ban đầu được tách biệt với nhau như là mạng LAN của một phân đoạn.
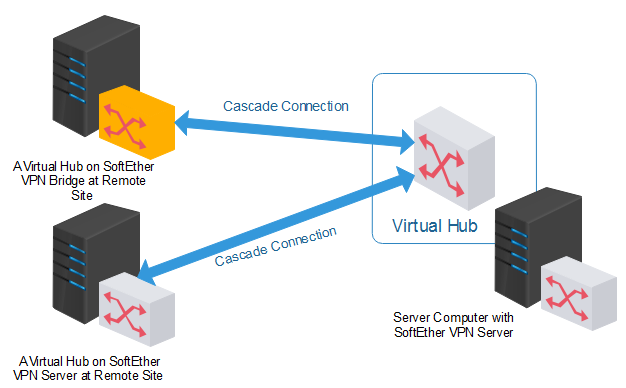
Hình 2.20. Kết nối Cascade được thiết lập giữa Virtual Hub và Virtual Hub
- Vị trí của SoftEther VPN Server
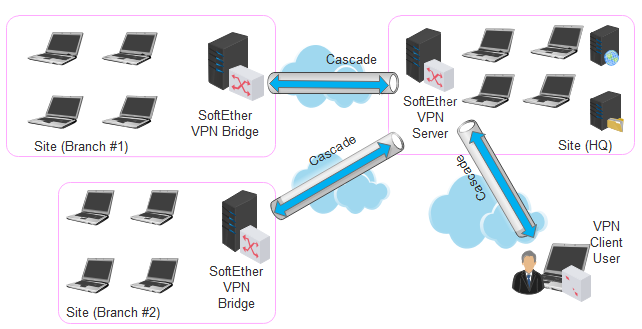
Hình 2.21. Vị trí của SoftEther VPN Server và SoftEther VPN Bridge
. SoftEther VPN Client
- Virtual Network Adapter
Nếu sử dụng SoftEther VPN Client, truyền thông được thực hiện bằng cách tạo một bộ điều hợp mạng ảo được công nhận là một Network Adaptor bởi hệ điều hành và tất cả các ứng dụng sử dụng truyền thông. Do đó một máy tính được cài đặt với SoftEther VPN Client có thể thực hiện truyền thông VPN thông qua Virtual Network Adapter cho một ứng dụng.
. SoftEther VPN Bridge
- Vai trò của SoftEther VPN Bridge
SoftEther VPN Bridge là phần mềm cho phép kết nối thác nước đến Virtual Hub của SoftEther VPN Server hoạt động tại một địa điểm từ xa và cũng cho phép kết nối VPN là kết nối cầu 2 lớp giữa một adapter mạng vật lý và máy tính chạy SoftEther VPN Bridge. SoftEther VPN Bridge sẽ là phần mềm tối ưu để đưa vào máy tính kết nối bằng LAN của hub nếu bạn muốn kết nối LAN tại một địa điểm từ xa đến VPN được cấu hình bởi SoftEther VPN Server (nói cách khác là Virtual Hub hoạt động trên SoftEther VPN Server) (xem hình 2.24).
- SoftEther VPN Bridge và SoftEther VPN Server
SoftEther VPN Bridge là phần mềm được tối ưu hóa cho trung tâm cầu bằng cách loại bỏ chức năng tạo nhiều Hub ảo và chức năng chấp nhận kết nối từ SoftEther VPN Server và SoftEther VPN Client của máy tính khác từ chương trình phần mềm của SoftEther VPN Server. Khi cài đặt SoftEther VPN Bridge, một Virtual Hubs mang tên “BRIDGE” sẽ được tạo ra. Quản trị viên mạng tạo ra một cầu địa phương với mạng LAN của hub để kết nối các Hub Ảo và kết nối đến Virtual Hubs của SoftEther VPN Server của đích kết nối (xem hình 2.25).
. SoftEther VPN Server Manager
SoftEther VPN Server Manager là một tiện ích quản trị được trang bị giao diện người dùng đồ họa (GUI) để quản trị bằng cách kết nối với SoftEther VPN Server và SoftEther VPN Bridge ở chế độ quản trị.
. Tiện ích quản lý dòng lệnh SoftEther VPN (vpncmd)
Tiện ích quản lý dòng lệnh SoftEther VPN (vpncmd) là một tiện ích quản lý giao diện người dùng (command user interface – CUI) để thực hiện quản trị bằng cách kết nối với SoftEther VPN Server, SoftEther VPN Client và SoftEther VPN Bridge.
. Kiến trúc của SoftEther VPN
. Giao thức truyền thông VPN
. Tốc độ truyền thông
. Tính linh hoạt
. Hiệu quả truyền thông và tính ổn định
. Xác thực ẩn danh
. Xác thực mật khẩu
. Xác thực Radius
. Xác thực tên miền NT và Active Directory
Miền NT và chứng thực Active Directory là các phương thức mà theo đó người dùng và mật khẩu được chứng thực, giống như với xác thực mật khẩu, nhưng mật khẩu được quản lý bởi bộ điều khiển miền NT của một máy chủ Windows NT 4.0 hoặc mới hơn hoặc một bộ điều khiển Active Directory của Windows Sever hơn là SoftEther VPN Máy chủ. Điều này cho phép xác thực người dùng bằng cơ sở dữ liệu mật khẩu của đơn vị hiện có. Nếu nhân viên đơn vị thay đổi mật khẩu của họ trên miền Windows, nó cũng áp dụng cho mật khẩu cho kết nối SoftEther VPN, do đó cho phép thống nhất mật khẩu.
. Xác thực chứng chỉ cá nhân
. Xác thực chứng chỉ ký tên
.Xác thực máy chủ
Chứng thực máy chủ là đối lập với chức năng mà theo đó máy chủ VPN xác minh rằng máy tính khách VPN (máy khách VPN hoặc VPN Server / Cầu nối VPN kết nối thác) mà cố kết nối với máy chủ VPN SoftEther là xác thực. Bình thường chức năng này được tắt theo mặc định. Mặc dù xác thực máy chủ là không cần thiết cho hoạt động thông thường, nó có thể được kích hoạt cho mỗi cài đặt kết nối của khách hàng hoặc cài đặt kết nối thác.
. OpenVPN và SoftEther VPN
SoftEther VPN là một phần mềm đa giao thức VPN mã nguồn mở mạnh mẽ và dễ sử dụng. Tương thích với nhiều hệ điều hành khác nhau như: Windows, Linux, Mac, FreeBSD và Solaris. SoftEther trở thành phần mềm mã nguồn mở vào đầu năm 2014 và là phần mềm tối ưu thay thế cho Open VPN và Microsoft’s VPN Servers.
. Các kiểu kết nối sử dụng SoftEther VPN
Các cấu hình VPN bạn có thể thiết lập với SoftEther VPN có thể được chia thành ba loại: PC-to-PC VPN, Remote Access VPN và LAN-to-LAN VPN.
. PC-to-PC VPN
Đây là topo mạng đơn giản nhất để xây dựng bằng SoftEther VPN. PC-to-PC VPN hữu ích nhất trong các điều kiện sau:
- Chỉ có một đến vài chục máy tính sẽ kết nối với VPN.
- Khách hàng VPN có thể được cài đặt trên mỗi máy tính khách.
- Mạng VPN không cần để có thể kết nối với một mạng LAN vật lý. (Khi bạn muốn toàn bộ mạng chỉ là VPN).
. Remote Access VPN
Một VPN truy cập từ xa được sử dụng để cho phép truy cập từ xa từ một vị trí bên ngoài đến một mạng lớp vật lý 2.
. LAN-to-LAN VPN
Một LAN-to-LAN VPN kết nối các mạng vật lý lớp 2 hiện có tại các trang khác nhau với nhau thành một mạng duy nhất.
MÔ HÌNH MẠNG AN TOÀN CHO BỘ CHỈ HUY QUÂN SỰ TỈNH KIÊN GIANG
. Mô tả hiện trạng và khảo sát yêu cầu hệ thống mạng của Bộ chỉ huy quân sự tỉnh Kiên Giang
. Giới thiệu về Bộ chỉ huy quân sự tỉnh Kiên Giang
Bộ chỉ huy quân sự tỉnh Kiên Giang (CHQS) là một cơ quan quân sự, quản lý nhiều đơn vị trên địa bàn. Với vị trí địa lý rộng và nhu cầu kết nối mạng máy tính để chỉ đạo điều hành công việc giữa Bộ chỉ huy xuống các đơn vị đầu mối và các đơn vị gửi báo cáo từ dưới lên là rất cần thiết nhưng đòi hỏi độ an toàn bí mật cao trong quá trình trao đổi dữ liệu qua hệ thống mạng. Đồng thời có thể mở rộng kết nối với Thủ trưởng, cán bộ đang đi công tác xa có thể kết nối vào mạng nội bộ để nhận văn bản công văn đến để chỉ đạo xử lý công việc tại cơ quan.
. Mô tả hiện trạng mạng tại đơn vị
Hiện nay các trụ sở của Bộ CHQS tỉnh Kiên Giang đã có kết nối tới Internet để trao đổi thong tin qua email, nhưng vì do nhu cầu của đơn vị cần phải bảo mật các thông tin quan trọng khi trao đổi thông tin qua môi trường mạng, (tức là mạng LAN nội bộ ở mỗi đơn vị phải kết nối với nhau) trên môi trường mạng internet đảm báo an toàn bảo mật cao và chi phí thấp.
Để đáp ứng những yêu cầu như trên thì cần phải thuê các đường Leased Lines để kết nối với các đơn vị thông qua môi trường Internet, với cách làm này thì các kết nối sẽ rất nhanh, mang tính bảo mật cao nhưng về kinh phí thì sẽ rất lớn và rất khó quản lý. Cũng như việc khi thủ trưởng đơn vị đi công tác nước ngoài thì luôn gặp khó khăn trong việc trao đổi thông tin và những tài liệu quan trọng về vấn đề quốc phòng.
. Mô hình mạng hiện tại
Hình 3.1 dưới đây mô tả mô hình mạng hiện tại của Bộ CHQS tỉnh Kiên Giang ở các chi nhánh.
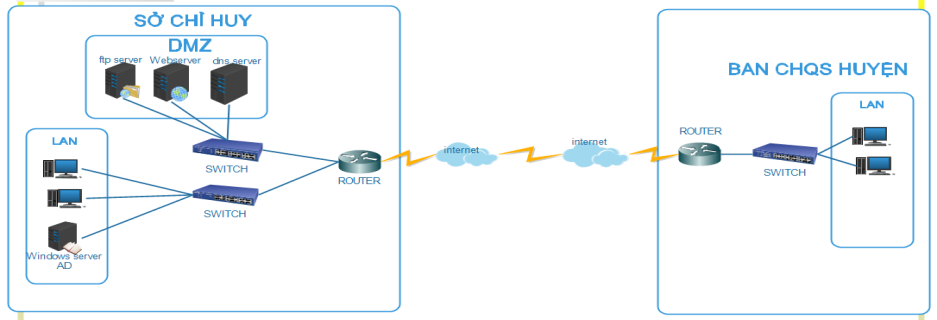
Hình 3.1. Sơ đồ mạng hiện tại
Sơ đồ mạng của đơn vị mô phỏng 2 trụ sở:
Trụ sở chính: Sở chỉ huy có 2 vùng mạng: 1 vùng DMZ và 1 vùng user
- Vùng DMZ gồm: Web Server, DNS Server và Ftp Server.
- Vùng User: gồm Windowns Server và các máy cho cán bộ dùng.
Chi nhánh huyện có 1 vùng mạng: vùng user.
. Nhận xét và đánh giá
Với sơ đồ mạng hiện tại thì trao đổi thông tin qua môi trường internet dễ bị hacker tấn công và đánh cắp dữ liệu trên đường truyền, dẫn đến không thể áp dụng cho công tác chỉ đạo điều hành qua mạng và trao đổi các thông tin bí mật quân sự.
Việc trao đổi thông tin không qua môi trường mạng dẫn đến công tác chỉ đạo điều hành bị hạn chế, chậm chạp làm ảnh hưởng không nhỏ đến công tác Quốc phòng – an ninh trong tình hình hiện nay.
. Đề xuất giải pháp
Căn cứ nhu cầu cấp thiết của đơn vị, và hiện nay trên thị trường có rất nhiều công ty đã phát triển nhiều giải pháp an toàn thông tinh mang tính thương mại. Nhưng do đặc thù quân sự nên đơn vị không thể thuê các cty thương mại để triển khai giải pháp bảo mật cho cơ quan.
Để giải quyết các vấn đề tồn tại ở trên, tôi đề ra giải pháp là triển khai phần mềm SoftEther VPN cho đơn vị này. Việc triển khai SoftEther VPN giúp cho việc kết nối giữa các chi nhánh và người dùng đi công tác xa được thuận tiện hơn, tạo ra các đường hầm để bảo mật kết nối từ site mạng này tới site mạng khác thông qua Internet và chi phí cũng được giảm đi đáng kể sau khi triển khai SoftEther VPN. Hình 3.2 dưới đây mô tả về giải pháp mạng cho Bộ CHQS tỉnh Kiên Giang.
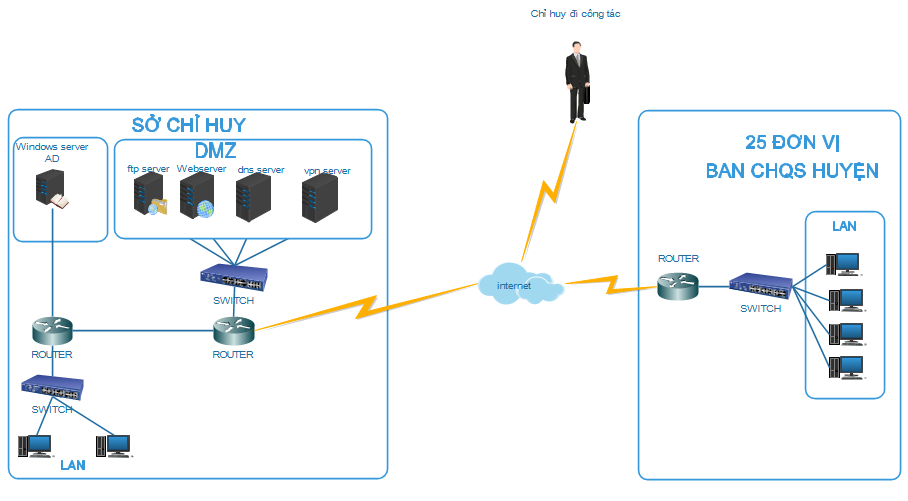
Hình 3.2. Sơ đồ giải pháp mô hình mạng an toàn cho Bộ CHQS tỉnh Kiên Giang
Sơ đồ mạng đề xuất bao gồm 3 vùng mạng: 1 vùng Core, 1 vùng DMZ, 1 vùng quản trị user và người dung.
- Vùng DMZ gồm:
- DNS Server
- Web Server
- FPT Server
- VPN Server.
- Vùng quản trị gồm: máy của người quản trị và các máy cho nhân viên dùng.
- Vùng DMZ gồm:
Nhận xét và đánh giá: với sơ đồ mạng ở trên hình 3.2 thì đã đảm bảo được việc kết nối từ xa cho chỉ huy, đảm bảo được tính bảo mật hơn, linh động trong việc chỉ đạo điều hành cũng như trao đổi các dữ liệu quan trọng qua mạng.
. Triển khai và cài đặt hệ thống
. Triển khai
. Sơ đồ mô hình triển khai
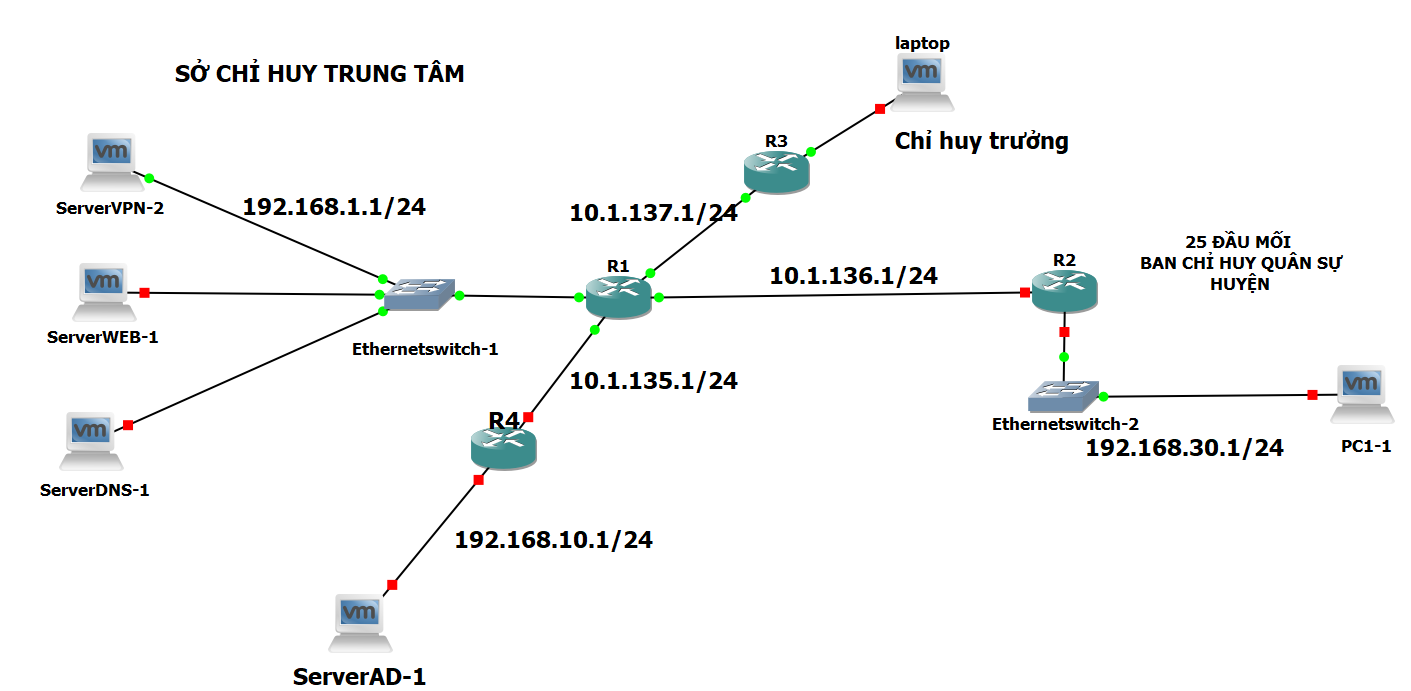
Hình 3.3 mô tả sơ đồ triển khai của Bộ CHQS tỉnh Kiên Giang.
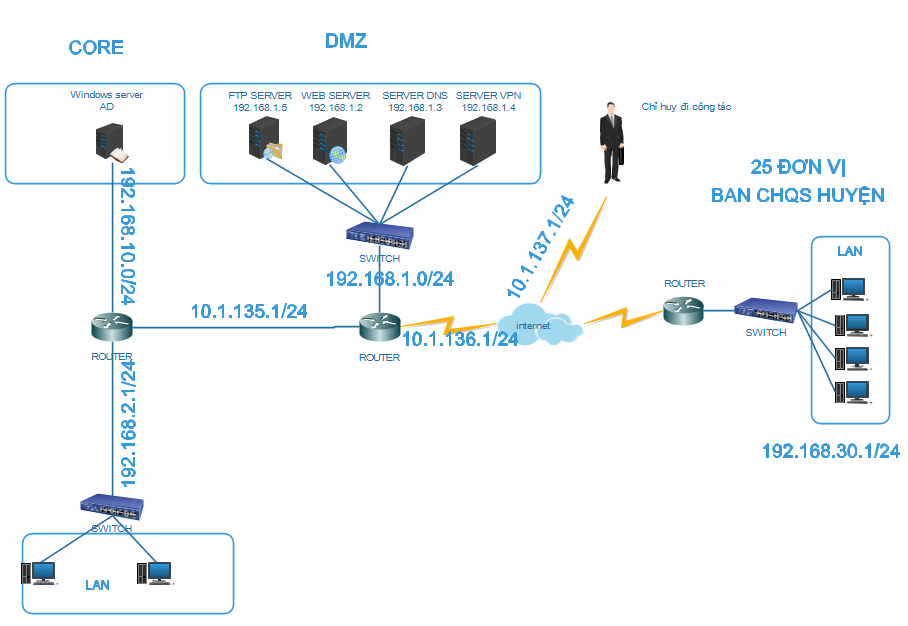
Hình 3.3. Sơ đồ triển khai hệ thống
Mô hình trên được thực hiện bằng máy VMWare Workstation kết hợp với GNS3, cụ thể các máy được cấu hình như sau:
Vùng DMZ
Máy Web Server: có 1 network interface 192.168.1.2 và được cài dịch vụ IIS.
Máy DNS Server: có 1 network interface 192.168.1.3.
Máy VPN Server: có 1 network interface 192.168.1.4 và được cài SoftEthe VPN Server.
Vùng Core:
Máy AD Server: Có 1 network interface 192.168.10.2 và được route thong qua ip public router R4 ra internet.
Vùng đơn vị
Có 1 network interface, địa chỉ private 192.168.30.2, interface route thông qua ip public router để đi ra internet.
Máy Chỉ huy
Có 1 network interface, địa chỉ private 200.100.100.2, interface route thông qua ip public router để đi Internet.
. Các bước triển khai hệ thống
Máy VPN Server
Bước 1: Cài đặt windows server 2012:
Bước 2: Tải phần mềm SoftEther VPN về máy:
Bước 3: Tiến hành cài đặt SoftEther VPN Server:
Bước 4: Khởi động SoftEther VPN server
Bước 5: Cấu hình nâng cao.
Mặc định SoftEther VPN (SEV) sẽ có 01 Virtual Hub (VH) là DEFAULT và VH này chưa có các Users, Groups…
– Khai báo Virtual Hub Name.
– Chọn “Manage Virtual Hub” với VH “VPN” vừa tạo.
– Chọn “Manage Users” để tạo User được phép truy cập đến VPN Server
– Tại đây chúng ta khai báo User Name và Password và kiểu chứng thực là “Password Authentication”
– Cửa số “Manage Users” sau khi hoàn tất việc tạo User.
– Enable NAT:
– Chọn “Enable SecureNAT”
– Để sử dụng giao thức IPsec/L2TP cho các thiết bị điện thoại di động/máy tính bảng/laptop/PC chúng ta chọn chức năng :”IPsec/L2TP Setting”
– Khai báo Preshare Key (tùy ý)
– Đến đây thì việc thiết lập 01 VPN server đã hoàn tất. Chúng ta sẽ test thử việc truy cập đến VPN server vừa tạo ra.
Máy tính tại các đơn vị và Chỉ huy đi công tác
Cài đặt phần mềm SoftEther VPN Client
Bước 1: Tải phần mềm SoftEther VPN Client tại trang: https://www.softether-download.com/en.aspx?product=softether
Bước 2: Cài đặt VPN Client
Bước 3: Chọn mục SoftEther VPN Client và nhấn Next
Bước 4: Nhấn next để tiếp tục
Bước 5: Chọn vào đồng ý và tiếp tục
Bước 6: Tiếp tục cài đặt
Bước 7: Chọn đường dẫn để cài đặt SoftEther VPN Client
Bước 8: Nhấn Next để tiếp tục.
Bước 9: Chờ chương trình chạy.
Bước 10: Hoàn thành quá trình cài đặt
Bước 11: Xuất hiện giao diện của SoftEther VPN Client
Bước 12: Tạo kết nối VPN
Bước 13: Đặt tên kết nối VPN
Bước 14: Tạo card mạng kết nối
Bước 14: Tạo xong card kết nối
Bước 15: Tạo kết nối đến máy chủ VPN
Bước 16: Tạo xong kết nối
. Kịch bản kiểm thử
Người dùng bên ngoài kết nối về VPN Server
Sử dụng SoftEther VPN Server để kết nối đến VPN Server
KẾT LUẬN
Lý thuyết
- Hiểu rõ hơn về mô hình mạng VPN.
- Hiểu rõ hơn về an toàn mạng.
- Hiểu rõ về cơ chế hoạt động, tính năng của SoftEther VPN.
- Cách cấu hình thiết lập VPN Server, VPN Client.
Thực nghiệm
- Biết cách sử dụng VMware kết hợp với GNS3 để kiểm thử hệ thống.
- Hiểu rõ hơn về chức năng VPN trọng một mạng đơn vị .
- Đưa ra giải pháp VPN cho mạng đơn vị .
- Hạn chế của đề tài
- Việc triển khai và tìm hiểu chưa có nhiều điều kiện thực tế.
- Tiếp cận môi trường thực tế, thực hiện quá trình mô phỏng lên thiết bị thật.
- Triển khai mô hình mạng hoàn chỉnh và thực tế đáp ứng nhu cầu của đơn vịkinh doanh.
- Hướng phát triển đề tài
Trên cơ sở những việc đã làm được và tôi xin đưa ra hướng phát triển để hoàn thiện đề tài:
- Cập nhật những tính năng mới của SoftEther VPN.
- Tìm hiểu các mô hình mạng VPN cho đơn vị trên thế giới để so sánh, đánh giá với hệ thống của mình.
- Thường xuyên kiểm tra, bảo trì hệ thống, đánh giá hệ thống định kỳ, đảm bảo hệ thống vận hành tốt.
- Kết hợp với các phần mềm diệt virus, phần mềm đóng gói, mã hóa dữ liệu, cũng như thiết lập những chính sách chặt chẽ để bảo mật thông tin tốt hơn.
E:\DỮ LIỆU COP CỦA CHỊ YẾN\LUAN VAN DUY TAN\LUAN VAN DUY TAN\LUAN VAN CO TUYET\R.HOANG DUC NHAT


