
NGHIÊN CỨU GIẢI PHÁP ĐỐI PHÓ GIAN LÂN TRONG VOIP
Có nhiều định nghĩa khác nhau về gian lận trong một số tài liệu, tuy nhiên gian lận về cơ bản có thể định nghĩa đơn giản: gian lận là bất kỳ hoạt động nào dẫn đến thiệt hại (âm thầm hoặc rõ ràng) cho cá nhân/tổ chức hoặc có lợi về tài chính không chính đáng của cá nhân/tổ chức. Đây là cơ chế mà qua đó kẻ gian lận đã chiếm được những lợi thế trái pháp luật và gây thiệt hại tác động đến doanh nghiệp kinh doanh. Chi phí đầu tư cho hoạt động chống gian lận làm dẫn đến làm tăng chi phí không cần thiết cho hàng hóa, dịch vụ. Mặc dù có những tiến bộ trong công nghệ phát hiện gian lận nhưng lỗ hổng để gian lận tiếp tục đặt ra một vấn đề quan trọng cho nhiều ngành công nghệ bao gồm Viễn thông, Tài chính, Ngân hàng, bảo hiểm, thương mại và nhiều người dùng khác. [1]
Để triển khai và khai thác tối đa những thuận lợi và khắc phục những nhược điểm, sơ hở bảo mật của VoIP thì việc nắm bắt công nghệ được xây dựng cho VoIP, làm chủ các thiết bị trong mạng VoIP để từ đó đưa ra giải pháp an ninh cho mô hình mạng ứng dụng VoIP.
Tập trung vào việc nghiên cứu kiến trúc và các giao thức trong mạng VOIP, sử dụng phần mềm kiểm tra các lỗ hổng của hệ thống VoIP, trên cơ sở đó có thể giúp người quản trị kiểm tra và khắc phục những tồn tại của Hệ thống, nâng cao chất lượng bảo mật.
3. Đối tượng và phạm vi nghiên cứu
- Các vấn đề về gian lận, tấn công và bảo mật trong hệ thống VoIP, tìm ra các điểm yếu về bảo mật của hai giao thức H323 và SIP.
- Đưa ra các kịch bản gian lận và cách phát hiện gian lận trong VoIP.
- Do có những hạn chế nhất định về cơ sở vật chất và điều kiện tiếp cận thức tế với lĩnh vực an toàn và bảo mật trong hệ thống nên việc nghiên cứu phần mềm quét các lỗ hổng chủ yếu mang tính thử nghiệm.
Phân tích, tổng hợp để tìm hiểu lý thuyết về công nghệ VoIP, bao gồm các giao thức truyền tải, báo hiệu làm cơ sở cho việc nghiên cứu các phương thức gian lận, tấn công trong VoIP (với sự hỗ trợ của phần mềm quét lỗ hổng trong mạng VoIP SivuS).
Kết hợp các nghiên cứu đã có trước đây của tác giả trong nước cũng như ngoài nước cùng với sự chỉ bảo của thầy hướng dẫn để hoàn thành nội dung nghiên cứu.
5. Ý nghĩa khoa học và thực tiễn
- Áp dụng các kết quả đã nghiên cứu để xây dựng các kịch bản và phương pháp phát hiện gian lận trong VoIP
- Vấn đề bảo mật và an toàn trong VoIP là một trong những vấn đề nóng hổi trong hoạt động thực tiễn, giải quyết tốt vấn đề bảo mật và an toàn trong hệ thống VoIP sẽ mang lại ý nghĩa hết sức to lớn như: làm cho người sử dụng tin tưởng khi thực hiện các giao dịch trực tuyến thống qua hệ thống VoIP.
6. Bố cục của luận văn
Luận văn gồm 3 chương
Chương 1. TỔNG QUAN VỀ VOIP
Chương này tiến hành tìm hiểu lý thuyết tổng quan về VoIP, khái niệm, ưu nhược điểm, ứng dụng của VoIP; kiến trúc, các hình thức truyền thoại.
Chương 2. TÌM HIỂU GIAO THỨC TRUYỀN TẢI, GIAO THỨC BÁO HIỆU H.323/SIP
Chương này sẽ đi sâu và tìm hiểu về hai giao thức cơ bản và quan trọng trong VoIP là H.323 và SIP, so sánh ưu nhược điểm của hai giao thức trên, để dựa vào đó tìm ra những điểm mạnh cần phát huy và điểm yếu cần khắc phục
Chương 3. CÁC PHƯƠNG THỨC GIAN LẬN, TẤN CÔNG VÀ BẢO MẬT TRONG VOIP.
Trong chương này, sẽ đi sâu về các vấn đề liên quan đến an toàn trong VoIP, nêu ra cụ thể điểm yếu về giao thức sử dụng trong VoIP, trình bày một vài kịch bản gian lận, các phát hiện gian lận trong VoIP, các phương thức phòng chống. Giới thiệu phần mềm quét lỗ hổng của hệ thống VoIP Sivus và tiến hành thực nghiệm triển khai hệ thống VoIP trong mạng LAN và tấn công nghe lén.
CHƯƠNG 1
1.2. Tổng quan về VoIP
Với sự phát triển mạnh mẽ của internet và xu hướng hội tụ công nghệ của mạng NGN (Next Generation Networks – mạng thế hệ sau). Các cuộc đàm thoại đã được truyền trên đường truyền chung với các cuộc gọi dữ liệu dựa trên cơ sở hạ tầng của mạng IP.
1.2.2. Những ưu điểm và nhược điểm của VoIP
a. Những ưu điểm của VoIP
- Hiệu quả sự dụng băng thông cao hơn:
- Giảm chi phí cho cuộc gọi
- Khả năng tích hợp nhiều chức năng
- Thống nhất
- Tính mềm dẻo trong việc sử dụng các thiết bị đầu cuối:
b. Những nhược điểm của VoIP
- Chất lượng dịch vụ chưa cao
- Một yếu điểm khác của VoIP là vấn đề tiếng vọng
- Vấn đề bảo mật trong VoIP
Mô hình mạng VoIP điển hình và các thành phần
Các giao thức báo hiệu cơ bản trong VoIP gồm:
- H.323 giao thức báo hiệu được định nghĩa bởi ITU_T. H.323
- SIP được định nghĩa trong IETF RFC 2543.
- MGCP được định nghĩa trong IETF RFC 2705.
- Megaco/H248 là giao thức điều khiển gateway.

Hình 1.1. Mô hình mạng VoIP tổng quát
1.2.6. Các hình thức truyền thoại qua mạng VoIP
- Cấu hình “PC to PC”
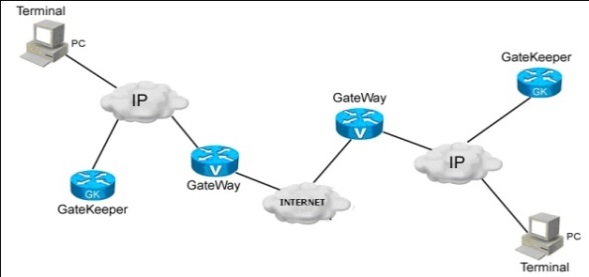
Hình 1.2. Cấu hình “PC to PC”
- Cấu hình “PC to Phone”
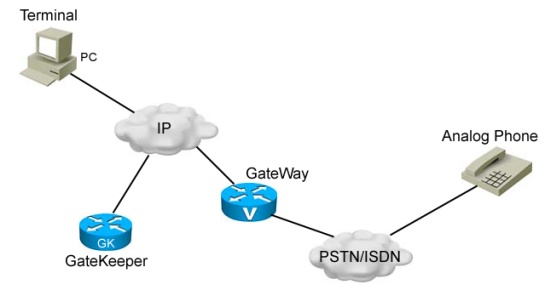
Hình 1.3. Cấu hình “PC to Phone”
- Cấu hình “Phone to Phone”
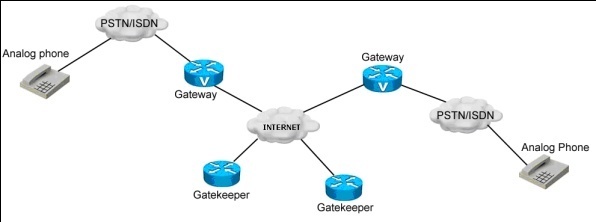
Hình 1.4. Cấu hình “phone to Phone”
Các ứng dụng của VoIP
Dịch vụ Callback Web “World Wide Web” cho phép các nhà doanh nghiệp có thể đưa thêm các phím bấm lên trang Web để kết nối tới hệ thống điện thoại của họ
Dịch vụ Call center Gateway call center với công nghệ thoại qua Internet cho phép các nhà kiểm duyệt trang Web với các PC trang bị Multimedia kết nối được với bộ phân phối các cuộc gọi tự động (ACD).
Dịch vụ fax qua IP Nếu bạn gửi nhiều fax từ PC, đặc biệt là gửi ra nước ngoài thì việc sử dụng dịch vụ Internet faxing sẽ giúp bạn tiết kiệm được tiền và cả kênh thoại. Dịch vụ này sẽ chuyển trực tiếp từ PC của bạn qua kết nối Internet.
Dịch vụ tính cước cho bị gọi Thoại qua Internet giúp nhà khai thác có khả năng cung cấp dịch vụ tính cước cho bị gọi đến các khách hàng ở nước ngoài cũng giống như khách hàng trong nước
CHƯƠNG 2
TÌM HIỂU GIAO THỨC TRUYỀN TẢI, GIAO THỨC BÁO HIỆU H.323/SIP
2.1. Mạng VoIP với chuẩn H.323
Giao thức H.323 được phát triển bởi ITU-T, H.323 cung cấp nền tảng kỹ thuật cho truyền thông đa phương tiện như: Audio thời gian thực, video và thông tin dữ liệu qua mạng chuyển mạch gói.
Đi kèm theo chuẩn H.323 là một chồng các giao thức bao gồm chức năng thiết lập, điều khiển, quản lý thông tin đa phương tiện và quản lý băng thông, ngoài ra còn cung cấp các giao diện giữa LAN và các mạng khác.
2.1.1. Thành phần mạng VoIP với chuẩn H.323
a. Thiết bị đầu cuối H.323 (H.323 Endpoint)
- Các thiết bị nằm ngoài phạm vi khuyến nghị H.323
- Thiết bị vào ra Video, Audio, số liệu
- Giao diện mạng LAN, người sử dụng
- Các phần tử nằm trong phạm vi khuyến nghị H.323
- Bộ mã hoá và giải mã Video, Audio
- Bộ đệm nhận dữ liệu.
- Khối điều khiển hệ thống.
- Khối điều khiển theo chuẩn H.245
- Điều khiển báo hiệu cuộc gọi
- Chức năng báo hiệu RAS
b. Gatekeeper
Một miền H.323 trên cơ sở mạng IP là tập hợp tất cả các đầu cuối được gán với một bí danh. Mỗi miền được quản trị bởi một Gatekeeper duy nhất, là trung tâm đầu não, đóng vai trò giám sát mọi hoạt động trong miền đó. Đây là thành phần tuỳ chọn trong hệ thống VoIP theo chuẩn H.323.
- Các chức năng bắt buộc tối thiểu của một Gatekeeper gồm : Phiên dịch địa chỉ, điều khiển cho phép truy nhập, điều khiển dải thông, quản lý miền dịch vụ.
- Các chức năng tuỳ chọn của Gatekeeper gồm có : Báo hiệu điều khiển cuộc gọi, cấp phép cho cuộc gọi, quản lý cuộc gọi.
Gatekeeper hoạt động ở hai chế độ :
- Chế độ trực tiếp
- Chế độ định tuyến qua Gatekeeper
Các chức năng cụ thể của Gatekeeper được mô tả như sau:
- Chức năng dịch địa chỉ
- Điều khiển truy cập
- Điều khiển độ rộng băng thông
- Quản lý miền dịch vụ
- Điều khiển báo hiệu cuộc gọi
- Quản lý cuộc gọi
c. Khối điều khiển đa điểm
Khối điều khiển đa điểm (MCU) được sử dụng khi một cuộc gọi hay hội nghị cần giữ nhiều kết nối hoạt động
Các MCU gồm hai phần: Bộ điều khiển đa điểm (MC) và Bộ xử lý đa điểm (MP).
2.1.2. Giao thức H.323
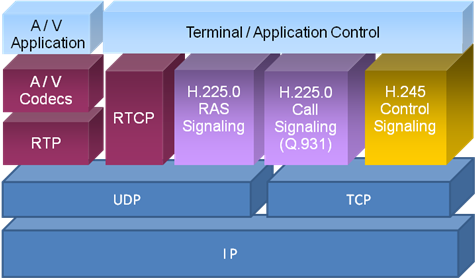
Hình 2.4. Giao thức báo hiệu H.323
Giao thức H.323được chia làm 3 phần chính:
- Báo hiệu H.225 RAS (Registration, Admissions, and Status)
- Báo hiệu H.225 Q.931
- Báo hiệu H.245
a. Báo hiệu RAS
Báo hiệu RAS cung cấp điều khiển tiền cuộc gọi trong mạng H.323 có tồn tại gatekeeper và một vùng dịch vụ (do gatekeeper đó quản lý)
Báo hiệu RAS chia làm các loại sau
Tìm kiếm Gatekeeper
Việc này có thể được thực hiện thủ công hoặc tự động cho phép xác định gatekeeper mà thiết bị đầu cuối đăng kí; bao gồm:
Gatekeeper Request (GRQ), Gatekeeper Confirm (GCF), Gatekeeper Reject (GRJ):
Đăng kí: cho phép gateway, thiết bị đầu cuối và MCU tham gia vào một vùng dịch vụ do gatekeeper quản lý và thống báo cho gatekeeper về địa chỉ và bí danh của nó; bao gồm:
Registration Request (RRQ), Registration Confirm (RCF), Registration Reject (RRJ), Unregister Request (URQ):
Xác định vị trí thiết bị đầu cuối: Thiết bị đầu cuối và gatekeeper sử dụng bản tin này để lấy thêm thông tin khi chỉ có thông tin ví danh được chỉ ra. Bản tin này được gửi thông qua địa chỉ kênh RAS của gatekeeper hoặc multicast. Loại bản tin này bao gồm
Location Request (LRQ), Location Confirm (LCF), Location Reject (LRJ)
Admissions: Bản tin giữa các thiết bị đầu cuối và gatekeeper cung cấp cơ sở cho việc thiết lập cuộc gọi và điều khiển băng thông sau này. Bản tin này bao gồm cả các yêu cầu về băng thông(có thể được thay đổi bởi gatekeeper). Loại bản tin này gồm:
Admission Request (ARQ), Admission Confirm (ACF), Admission Reject (ARJ)
Thông tin trạng thái: dùng để lấy thông tin trạng thái của một thiết bị đầu cuối
Loại bản tin này bao gồm:
Information Request (IRQ), Information Request Response (IRR), Status Enquiry Sent.
Điều khiển băng thông: Dùng để thay đổi băng thông cho cuộc gọi với các bản tin như sau:
Bandwidth Request (BRQ), Bandwidth Confirm (BCF), Bandwidth Reject (BRJ)
Hủy kết nối
Khi muốn kết thúc cuộc gọi thì trước hết thiết bị đầu cuối dừng hết mọi kết nối và đóng hết các kênh logic lại
Ở bước này, nếu không có gatekeeper thì cuộc gọi sẽ được hủy còn nếu không thì các bản tin sau sẽ được gửi trên kênh RAS để kết thúc cuộc gọi:
Disengage Request (DRQ), Disengage Confirm (DCF), Disengage Reject (DRJ):
b. Giao thức điều khiển báo hiệu cuộc gọi H.225
Giao thức H.225 dùng để thiết lập liên kết giữa các điểm cuối H.323, thông qua liên kết dữ liệu thời gian thực sẽ được truyền đi
Quá trình báo hiệu cuộc gọi được bắt đầu bởi bản tin Setup được gửi đi trên kênh báo hiệu H.225, tiếp theo là một chuỗi các bản tin phục vụ cho quá trình thiết lập cuộc gọi. H.225 sử dụng các bản tin báo hiệu Q.931. Một kênh điều khiển báo hiệu được thiết lập dựa trên giao thức TCP/IP tại cổng 1720.
- Giao thức H.245
Chức năng H.245 là thiết lập các kênh logic để truyền audio, video, data và các thông tin kênh điều khiển. Giữa hai thiết bị đầu cuối được thiết lập một kênh H.245 cho một cuộc gọi.
2.1.3. Thiết lập cuộc gọi VoIP sử dụng giao thức H.323
a. Báo hiệu trực tiếp giữa các thiết bị đầu cuối
Trong mô hình này, có chú ý là các thiết bị đầu cuối (Endpoint) chỉ xin phép Gatekeeper thực hiện cuộc gọi thông qua báo hiệu RAS còn các bước báo hiệu giữa các thiết bị này được thực hiện trực tiếp không thông qua Gatekeeper.
b. Báo hiệu được định tuyến thông qua Gatekeeper
Trong hình thức báo hiệu này thì mọi bản tin báo hiệu để được gửi qua Gatekeeper. Gatekeeper sẽ xử lý và chuyển tiếp bảo tin tới phía bị gọi. Khi đó, phía gọi không nhất thiết phải biết chính xác địa chỉ của phía bị gọi nhưng quá trình này sẽ bị trễ nhiều hơn.
c. Thiết lập cuộc gọi giữa hai thiết bị đầu cuối ở hai vùng dịch vụ
Trong mô hình này là việc thực hiện cuộc gọi giữa hai thiết bị đầu cuối ở hai vùng dịch vụ khác nhau cho nhau. Đây là mô hình báo hiệu dựa trên việc định tuyến của các Gatekeeper.
2.2. GIAO THỨC SIP
SIP (Session Initiation Protocol) là giao thức báo hiệu điều khiển lớp ứng dụng được dùng để thiết lập, duy trì, kết thúc các phiên truyền thông đa phương tiện (multimedia.
Mặt khác, SIP có thể hoạt động kết hợp với các giao thức báo hiệu khác như H.323. SIP là một giao thức theo thiết kế mở do đó nó có thể được mở rộng để phát triển thêm các chức năng mới. Sự linh hoạt của các bản tin SIP cũng cho phép đáp ứng các dịch vụ thoại tiên tiến bao gồm cả các dịch vụ di động.
2.2.1. Các thành phần trong mạng SIP
a. Giới thiệu chung về các thành phần trong mạng SIP
SIP Client, SIP Server, Proxy Server, Redirect Server, Registrar server, Location Server
b. Mối liên hệ giữa các thành phần trong mạng SIP
Trong ví dụ hình 2.10, cho thấy cái nhìn khái quát về chức năng của Proxy Server, Redirect Server, SIP Phone trong mạng. Giả sử thuê bao có tên user1 trong miền dịch vụ here.com muốn thực hiện một cuộc gọi thoại tới thuê bao có thể là user2 (thuộc there.com).
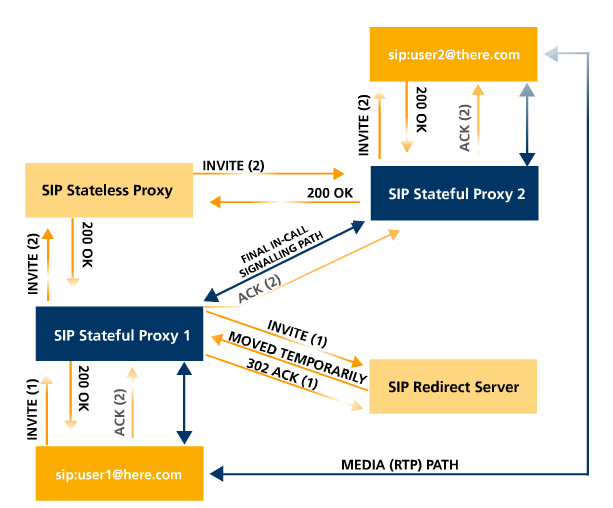
Hình 2.10. Chức năng của Proxy, Redirect Server trong mạng SIP
2.2.2 Bản tin SIP
a. Các loại bản tin SIP
Bản tin yêu cầu (Request): được gửi từ client tới server
RFC 3261 định nghĩa 6 kiểu bản tin request cho phép UA và proxy có thẻ xác định người dùng, khởi tạo, sửa đổi, hủy một phiên.
Bản tin INVITE, ACK, OPTIONS, BYE, CANCEL, REGISTER
Bản tin đáp ứng (Response): server gửi bản tin SIP đáp ứng (SIP response) tới client để báo về trạng thái của SIP request mà client gửi trước đó. Các SIP response được đánh số từ 100 đến 699, được chia thành các lớp nghĩa khác nhau
2.2.3. Mô tả cuộc gọi SIP
a. Cuộc gọi được định tuyến qua Proxy Server
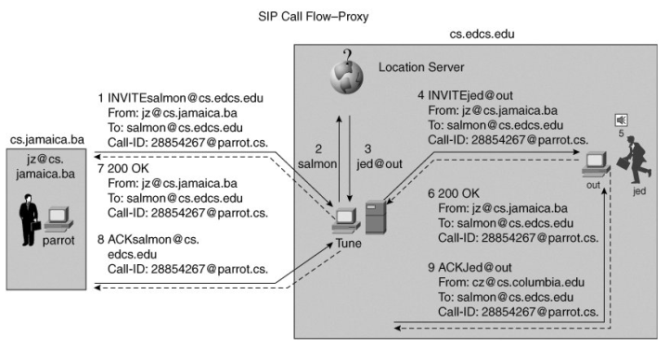
Hình 2.11. Thiết lập cuộc gọi SIP với Proxy Server
- Proxy server nhận được bản tin INVITE từ client.
- Proxy server liên lạc với Location server để xác định địa chỉ của người bị gọi.
- Location server xác định vị trí của người được gọi và cung cấp địa chỉ server đích.
- Bản tin INVITE được chuyển tiếp tới địa chỉ mà Location server trả về. Proxy server sẽ thêm tiêu đề Record-Route vào bản tin INVITE để chắc rằng tất cả các bản tin tuần tự sau đó được định tuyến qua proxy.
- Phía được gọi rung chuông. Người được gọi nhấc máy.
- Phía được gọi gửi bản tin 200 OK thông báo cuộc gọi bắt đầu.
- Bản tin 200 OK được chuyển tiếp qua proxy server tới phía gọi.
- Phía gọi trả lời bản tin 200 OK nhận được bằng bản tin ACK tới proxy-server ( khi proxy chèn tiêu đề Record-Route vào trong bản tin INVITE) hoặc gửi trực tiếp tới phía người được gọi.
- Proxy chuyển tiếp ACK tới người được gọi.
- Cuộc gọi thoại được thiết lập.
b. Báo hiệu trực tiếp giữa các thiết bị đầu cuối
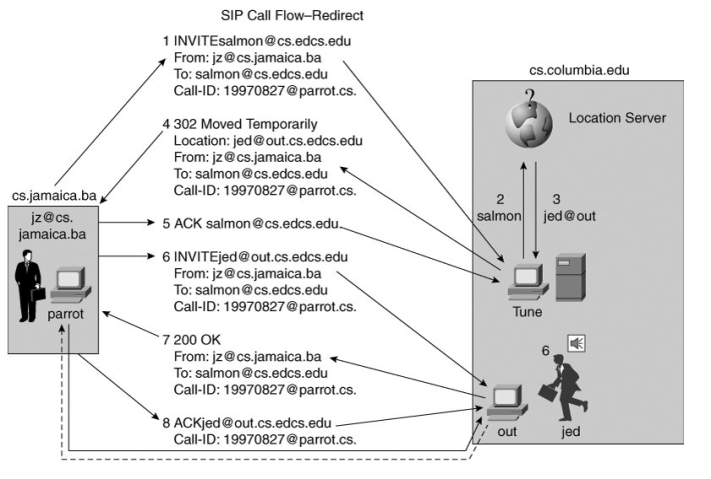
Hình 2.12. Thiết lập cuộc gọi với Redirect Server
- Redirect server nhận được bản tin INVITE từ phía UA gọi.
- Redirect server liên lạc với Location server để lấy thông tin địa chỉ của UA được gọi.
- Location server trả lại địa chỉ của UA được gọi.
- Redirect server trả địa chỉ trực tiếp về UA gọi với bản tin 3xx với trường Contact đã được cập nhật. Không giống như Proxy server, Redirect server không chuyển tiếp bản tin INVITE.
- UA gọi gửi bản tin ACK tới Redirect server để xác nhận về bản tin 3xx.
- UAC gọi gửi trực tiếp bản tin INVITE vởi trường Contact: là địa chỉ trả về bởi Redirect server tới UA được gọi.
- UA được gọi rung chuông và người dùng nhấc máy. UA được gọi gửi bản tin 200 OK tới UA gọi.
- UAC gọi gửi bản tin ACK xác nhận.
So sánh SIP và H323
Bảng so sánh cụ thể:
| Đặc điểm so sánh | SIP | H.323 |
| Tổ chức | IETF | ITU |
| Quan hệ kết nối | Ngang cấp | Ngang cấp |
| Khởi điểm | Dựa trên mạng Internet và web. Cú pháp và bản tin tương tự như HTTP | Cơ sở là mạng thoại. Giao thức báo hiệu tuân theo chuẩn ISDN Q.SIG |
| Đầu cuối | Đầu cuối thông minh SIP | Đầu cuối thông minh H.323 |
| Các Server lõi | SIP proxy, redirect, location và registration servers | H.323 Gatekeeper |
| Tình hình hiện nay | Giai đoạn thử nghiệm khả năng cùng hoạt động của các thiết bị đã kết thúc. SIP nhanh chóng trở nên phổ biến. | Đã được sử dụng rộng rãi |
| Khuôn dạng bản tin | Text, UTF-8 | Nhị phân ASN.1 PER |
| Trễ thiết lập cuộc gọi | 1.5 RTT (Round-trip time), tức là chu kỳ nhận bản tin và nhận bản tin trả lời hay xác nhận | 6-7 RTT hoặc hơn |
| Giám sát trạng thái cuộc gọi | Có 2 lựa chọn: chỉ trong thời gian thiết lập cuộc gọi hoặc suốt thời gian cuộc gọi | Phiên bản 1 và 2: máy chủ phải giám sát trong suốt thời gian cuộc gọi và phải giữ trạng thái kết nối TCP ?hạn chế khả năng mở rộng và giảm độ tin cậy |
| Báo hiệu quảng bá | Có hỗ trợ | Không hỗ trợ |
| Chất lượng dịch vụ | Sử dụng các giao thức khác như RSVP, OPS, OSP để đảm bảo chất lượng dịch vụ | Gatekeeper điều khiển bảng thông. RSVP để lưu trữ tài nguyên mạng |
| Bảo mật | Đăng ký tại Registrar Server, có xác nhận đầu cuối và mã hóa | Chỉ đăng ký khi trong mạng có Gatekeeper, xác nhận và mã hóa theo chuẩn H.235 |
| Định vị đầu cuối và định tuyến cuộc gọi | Dùng SIP URL để đánh địa chỉ. Định tuyến nhờ sử dụng Redirect và Location Server | Định vị đầu cuối sử dụng E.164 hoặc tên ảo H.323 và phương pháp ánh xạ địa chỉ nếu trong mạng có Gatekeeper. Chức năng định tuyến do Gatekeeper đảm nhiệm |
| Tính năng thoại | Hỗ trợ các tính năng của cuộc gọi cơ bản | Hỗ trợ các tính năng của cuộc gọi cơ bản |
| Hội nghị | Dễ dàng, sử dụng SIP-CGI và CPL | H.405.1. |
| Khả năng mở rộng | Dễ dàng | Hạn chế |
| Tích hợp Web | Rất tốt, hỗ trợ click-to-dial | kém |
CHƯƠNG 3
CÁC PHƯƠNG THỨC GIAN LẬN, TẤN CÔNG VÀ BẢO MẬT TRONG VOIP
3.1. CÁC VẤN ĐỀ LIÊN QUAN ĐẾN AN TOÀN TRONG VOIP
3.1.1. Lưu lượng dữ liệu của VoIP có thể bị hạn chế trên Internet
Lưu lượng dữ liệu trên Internet vốn đã kém an toàn so với thực hiện cuộc gọi truyền thống trong chuyển mạch mạng. Internet vốn là một nơi nguy hiểm, những kẻ nghe lén có thể lấy được lưu lượng dữ liệu trên mạng không được mã hóa. Một số giải pháp như sử dụng mạng riêng ảo (VPN) để kết nối từ một cuộc gọi từ xa vào hệ thống điện thoại văn phòng công ty, điều này có sự hạn chế đó là về giải pháp cơ sở hạ tầng và VPN có thể phải mất một khoảng thời gian để thiết lập kết nối, quá trình này có thể mất đến ba mươi giây đối với người mới thiết lập kết nối VPN lần đầu. Ngoài ra, VPN là một dịch vụ chuyên về phần cứng, nếu có sự mã hóa và giải mã dữ liệu nhiều sẽ gây ra sự chậm trễ trong VoIP
3.1.2. Tùy chọn bảo mật trong VoIP còn giới hạn
Để đảm bảo lưu lượng VoIP ở mức độ Firewall đều tồn tại những khó khăn nhất định.
Đầu tiên, không phải tất cả các Firewall đều biết đâu là lưu lượng truy cập của VoIP, ví dụ như các Firewall cũ không thể nhận ra các giao thức VoIP như SIP,MGCP hay giao thức SCCP của Cisco điều này gây ra việc không chặn không chính xác lưu lượng này.
Thứ hai, nhiều Firewall quét lưu lượng truy cập rất kỹ như một hệ thống phát hiện/chống xâm nhập, nhưng chế độ này thông thường thiết lập ở chế độ không bắt buộc bời vì đối với lưu lượng VoIP thời gian rất quan trọng. Các chuyên gia thiết lập ngưỡng 300 mili giây cho cuộc gọi và 100/1000 giây cho gửi nhận gói tin End – to – End, với những hạn chế đó nhiều biện pháp an toàn thực hiện trong các mạng dữ liệu truyền thống không áp dụng được với VoIP.
3.1.3. Vấn đề về bản vá lỗi cho thiết bị đầu cuối
Các quản trị viên có thể không coi trọng các bản vá lỗi trên điện thoại, nhiều tổ chức không thiết lập thời gian tạm nghỉ cho điện thoại do vậy quản trị viên không có quyền truy cập vào điện thoại như họ đã làm với các dịch vụ dữ liệu khác, điều này làm cho hệ thống vá lỗi cho thiết bị đầu cuối VoIP quá đơn giản, không an toàn và nguy hiểm trong một vài trường hợp. Nhiều điện thoại VoIP sử dụng giao thức TFTP để cập nhập phần mềm hoặc Firmware, các tiêu chí để cài đặt các bản cập nhập thường chỉ yêu cầu sự khác nhau của tập tin. Nói cách khác, nếu các tập tin khác với những gì hiện đang hạy trên thiết bị đầu cuối, nó sẽ tự cài đặt. Máy chủ TFTP sẽ cho phép một hacker để bất kỳ tập tin trong thư mục tải lên, và nó sẽ được nạp vào thiết bị đầu cuối. Hệ thống điện thoại VoIP yêu cầu cần được cập nhập bản vá thường xuyên của hệ thống quản lý cuộc gọi, hệ thống thư thoại, thành phần cơ sở hạ tầng, thiết bị đầu cuối và cần duy trì mức độ cao về an ninh.
3.1.4. Tấn công từ chối dịch vụ – DoS
Các tấn công DoS có lẽ là mối đe doạ lớn nhất đối với những hệ thống VoIP doanh nghiệp. Các tấn công DoS có thể trực tiếp hướng đến một thành phần mạng bất kỳ để phá vỡ chức năng của hệ thống hay các khả năng hoạt động mạng của thành phần tương ứng như các thiết bị của người dùng, các thành phần chuyển tín hiệu, các thành phần môi trường đa phương tiện, các hệ thống quản lý, các hệ thống an toàn và các hệ thống tính cước phí.
3.1.5. Nghe trộm các cuộc gọi sử dụng công cụ VOMIT hoặc SipTap
Voice over Misconfigured Internet Telephones (VOMIT) là một công cụ phần mềm hoạt động bằng cách lấy các gói thoại TCP/IP chạy trên hệ thống điện thoại của cisco, vào giao thức độc quyền của nó được gọi là Skinny (SCCP), nó hoạt động trên mạng bằng cách bắt trộm các gói tin, có thể chuyển đổi tập tin giọng nói dạng sóng để nghe. Gần đây hơn, một phần mềm có tên gọi là SipTap đã chứng minh khả năng chặn bắt lưu lượng dữ liệu VoIP không được mã hóa trong giao thức SIP. SipTap không chỉ chặn bắt lưu lượng dữ liệu cuộc gọi thoại mà còn thông tin ID của người gọi, người nhận, thời gian…. Doanh nghiệp hoạt động gián điệp thông qua phần mềm SipTap là một tiền đề rất nguy hiểm. Các phương pháp hiện tại chỉ có thể ngăn chặn vấn đề nghe trộm là truy cập an toàn và đúng cách với hệ thống quản lý cuộc gọi, mã hóa dữ liệu giọng nói ngay cả đối với một mạng lưới đã khép kín và an toàn.
3.1.6. Spam qua VoIP
Thư rác VoIP hay còn có tên là thư rác trên điện thoại Internet (SPIT) được coi sẽ là một vấn đề nghiêm trọng đối với các mạng VoIP, thậm chí nghiêm trọng hơn so với vấn đề thư rác của thư điện tử vì bản chất tấn công của nó là đòi hỏi một cơ chế phòng thủ thời gian thực.
3.1.7. Giả mạo
- Một trường hợp đặc biệt của giả mạo là mạo danh chủ thuê bao. Trong trường hợp này, kẻ tấn công giả dạng danh tính của mình bằng cách sử dụng thông tin bắt được trước đó, hoặc tiếp cận với một thiết bị liên quan đến chủ thuê bao. Thiết bị này phổ biến nhất trong những tấn công vật lý hoặc điều khiển logic . Các cuộc tấn công là không có giao thức rõ ràng và có thể thực hiện trong mạng VoIP sử dụng giao thức truyền tín hiệu khác, chẳng hạn như SIP.
- Ứng dụng hoặc dịch vụ mạo danh đòi hỏi sự phối hợp của các khía cạnh khác nhau, bao gồm sự tái tạo của ứng dụng hoặc dịch vụ xem và đồng bộ hóa các thông điệp và các sự kiện giữa các thành phần và thiết bị đầu cuối. Tùy thuộc vào sự phức tạp của ứng dụng hoặc dịch vụ, kẻ tấn công có thể mạo danh một dịch vụ hoặc một ứng dụng sử dụng các cuộc tấn công khác nhau, bao gồm cả man in middle hoặc chuyển hướng lưu lượng truy cập. Thông thường, kẻ tấn công có thể chiếm quyền kiểm soát các thành phần cơ bản có hỗ trợ các ứng dụng hoặc lợi dụng các lỗ hổng mà ảnh hưởng đến việc định tuyến các giao thức báo hiệu.
- Một cuộc tấn công giả mạo khác là thiết bị mạo danh. Những kẻ tấn công có thể đóng vai một thiết bị điện thoại, cổng báo hiệu, phương tiện truyền thông, máy chủ DNS, người bảo quản SIP, PSAP, hoặc chuyển mạch mềm để mạo danh một thành phần hoặc một mạng lưới, tùy thuộc vào thành phần được mạo nhận, và thực hiện các cuộc tấn công nhằm mục đích thu thập và xử lý lưu lượng. Ví dụ một kẻ mạo danh một máy chủ DNS cung cấp bản dịch cho SIP URL và chuyển hướng cuộc gọi đến cho máy của kẻ tấn công.
3.1.8. Gian lận
- Ngày nay gian lận trực tuyến cũng như gian lận trong VoIP càng trở nên phổ biến. Việc gian lận này dễ xảy ra tại các bộ phận chuyển giao dịch vụ. Từ năm 2004 đến năm 2010 tỉ lệ gian lận tại Mỹ là 70% so với các năm trước đó. Tổng thiệt hại riêng trong năm 2004 là 68.14 triệu Đô-la. Vấn đề gian lận viễn thông cũng được quan tâm đặc biệt, vì mạng viễn thông cơ bản tăng trưởng 10%/1 năm. Riêng trong 5 tháng đầu năm 2014 một số ngân hàng lớn tại Anh đã chịu tổn thất tới 21 triệu Bảng với hơn 2000 vụ gian lận. Do đó gian lận rất được quan tâm đến trong mạng NGN và IMS trong đó có VoIP.
- Gian lận trong VoIP được xem như một thách thức mới cho các nhà cung cấp dịch vụ do nhiều yếu tố, bao gồm:
- Sự phức tạp của công nghệ làm tăng cơ hội cho sự giám sát an ninh
- Công nghệ mới do vậy có hạn chế trong vấn đề bảo mật và các lỗ hổng đã đề cập.
- Phương pháp thanh toán có nhiều hình thức phong phú dựa trên nội dung đa phương tiện, chất lượng dịch vụ cho nên rất dễ có nhiều sai sót.
- Một số phương thức gian lận trong VoIP
- Gian lận thông qua thao tác Call-Flow
Thông thường, một proxy SIP cho cho rằng một phiên làm việc giữa hai người sử dụng đã được thiết lập khi bắt tay ba bước đã được hoàn thành (INVITE, OK, Message ACK). Một cách để lừa một nhà cung cấp dịch vụ VoIP là điều chỉnh lưu lượng cuộc gọi giữa hai điểm cuối. Nó có thể thiết lập cuộc gọi giữa hai điểm cuối và tránh phí bằng cách thao tác chuỗi tin nhắn SIP.
- Gian lận thẻ tín dụng :
Trong trường hợp này, những kẻ gian lận sẽ sử dụng dịch vụ điện thoại miễn phí của một nhà cung cấp VoIP để tìm ra số PIN của thẻ tín dụng bị đánh cắp. ví dụ như kẻ gian lận đang ngồi tại Nigeria sẽ gọi cho một dịch vụ cao cấp tại Hoa Kỳ và có thể sẽ yêu cầu thẻ tín dụng và số PIN và tiếp tục thực hiện thao tác này cho đến khi tìm đúng số cần tìm.
- Đánh cắp nhận dạng :
Trong khi các chương trình kiểm soát truy các truy cập giao thức VoIP (dựa trên công nghệ MD5) khá mạnh mẽ, tuy nhiên nó vẫn có thể bị tấn công. Điều này sẽ dẫn đến mật khẩu của người dùng bị tiết lộ để kẻ tấn công sau đó lợi dụng dịch vụ của người sử dụng.
- Virus và mã độc:
Một số thành phần của mạng VoIP được kết nối Internet, do nhầm lẫn có thể virus hoặc mã độc được tải về. nó sẽ gọi cho các dịch vụ tính phí hoặc cung cấp các nội dung không mong muốn và khách hàng sẽ bị tính phí các dịch vụ này mặc dù họ không có ý định sử dụng các dịch vụ này.
- Nghe trộm:
Kẻ gian lận sử dụng một ăn ten hoặc một máy quét thông tin di động điện tử dựa trên phần mềm chuyên dụng để lấy cắp giá trị IMSI/ Ki (hoặc MIN/ESN) bằng cách giám sát bất hợp pháp các tín hiệu được truyền đi từ thuê bao hợp pháp.
Trong cuộc chiến chống lại các hoạt động gian lận, chúng ta phải phân biệt giữa công tác phòng chống gian lận và phát hiện gian lận. Phòng chống gian lận là ưu tiên của bảo vệ hệ thống và đề cập đến các biện pháp được sử dụng để ngăn chặn gian lận xảy ra. Bao gồm, hệ thống an nình Internet cho các giao dịch thẻ tín dụng, Subscriber Identity Module (SIM) thẻ cho điện thoại di động, và mật khẩu trên hệ thống máy tính và tài khoản ngân hàng được truy cập qua điện thoại.
Phát hiện gian lận phải là một quá trình liên tục vì thường rất khó để biết rằng công tác phòng chống gian lận đã không thành công. Ví dụ, một người có thể cố gắng để ngăn chặn gian lận thẻ tín dụng bằng cách bảo vệ thẻ của mình một cách cẩn thận, nhưng nếu chi tiết của thẻ bị mất cắp, người đó cần phát hiện càng sớm càng tốt vì gian lận thẻ tín dụng đang được thực hiện (nếu chưa bị phát hiện) để thực hiện những giao dịch không mong muốn từ người bị lộ thông tin thẻ tín dụng.
Khi phát triển các cơ chế phát hiện gian lận, chúng ta cần phải nhận thức được những trở ngại sau:
Hạn chế gian lận phát hiện dữ liệu : Phát hiện gian lận thường không được thảo luận một cách công khai ở các diễn đàn công cộng vì như vậy dễ tiết lộ chi tiết thông tin về cơ chế phát hiện gian lận cho những kẻ lừa đảo, làm cho kẻ lừa đảo có thể dựa vào đó để tìm cách tránh phát hiện. Do vậy dữ liệu và kết quả không được cung cấp và tiết lộ làm cho việc đánh giá các kỹ thuật phát hiện gian lận ngày càng khó khăn và mất thời gian.
Sự không phù hợp của các giải pháp chống gian lận : các nhà khai thác viễn thông hoặc thẻ tín dụng có thể có hàng triệu thuê bao và khách hàng. Tất nhiên các nhà khai thác này có một tập hợp dữ liệu rất lớn để được điều tra để phát hiện gian lận. Xử lý các cơ sở dữ liệu rất lớn để phát hiện lừa đảo trong giao dịch hoặc các cuộc gọi đòi hỏi mô hình thống kê thích hợp và cũng có các thuật toán nhanh và hiệu quả.
- Thu thập dữ liệu để phát hiện gian lận
- Bản ghi chi tiết cuộc gọi (Call Detail Record)
Khi thực hiện một cuộc gọi trên mạng viễn thông, thông tin về các cuộc gọi được lưu vào một bản ghi chi tiết, số lượng chi tiết về cuộc gọi được tạo ra là rất lớn. Tuy nhiên, ở mức tối thiểu, mỗi bản ghi chi tiết cuộc gọi phải bao gồm các số điện thoại có xuất xứ và chấm dứt, ngày và thời gian thực hiện cuộc gọi. ngoài ra các Call Detail Record cũng có thể bao gồm một số loại dữ liệu khác như định danh của tổng đài, kết quả cuộc gọi (được kết nối, đường dây đang bận…), tình trạng lỗi gặp phải, thiết bị sử dụng trong quá trình thực hiện cuộc gọi.
- Dữ liệu khách hàng (Customer Data)
Công ty viễn thông cũng cần phải duy trì cơ sở dữ liệu thông tin liên quan đến khách hàng của họ. Thông tin này chắc chắn là rất lớn, đặc biệt là nếu công ty đó có hàng triệu thuê bao. Các dữ liệu khách hàng thường bao gồm các thông tin như tên, địa chỉ, thông tin hợp đồng, số điểm tín dụng, thu nhập, lịch sử thanh toán. Những thông tin này thường được sử dụng kết hợp với các dữ liệu khác để đạt được kết quả của hoạt động phát hiện gian lận chính xác nhất.
3.1.9. Lừa đảo
Thuật ngữ Phising được hiệu là kẻ tấn công gửi thư điện tử cho người sử dụng để họ tiết lộ thông tin bí mật ví dụ như thông tin tài khoản. Nội dung của các tin nhắn được định dạng bằng HTML, giúp kẻ tấn công làm xáo trộn các URL mà người dùng được yêu cầu làm theo để xác minh thông tin của mình.
3.1.10. Quản lý gian lận.
- Quản lý gian lận trong VoIP đòi hỏi một cách tiếp cận đa chiều vì sự phức tạp của công nghệ và sự thay đổi trong những ứng dụng và dịch vụ. Để chống lại một cách hiệu quả gian lận trong VoIP, cần xem xét các yêu cầu sau:
- Kết hợp yêu cầu kiểm soát gian lận trong dịch vụ như một phần của sản phẩm.
- Xác định yêu cầu kiểm soát gian lận trong giai đoạn đầu của một sản phẩm cung cấp để giảm thiểu khả năng thiệt hại do gian lận và giúp tổ chức các hệ thống quản lý gian lận phát hiện hành vi vi phạm các yêu cầu quy định. Biện pháp chủ động này giúp giảm thiêt chi phí liên quan đến những nỗ lực, sau đó để quản lý gian lận dịch vụ tại thời điểm xảy ra.
- Triển khai một hệ thống quản lý gian lận VoIP để hỗ trợ trong việc nhận ra các mô hình hoạt động đáng ngờ.
3.2. HƯỚNG KHẮC PHỤC
3.2.1. Cơ chế bảo vệ đối với SIP.
- Một số giao thức có thể được sử dụng để cung cấp tính toàn vẹn và bảo mật của các thông điệp báo hiệu SIP nhằm chống lại các cuộc tấn công khác nhau. Bao gồm việc sử dụng các giao thức bảo mật như IPSec, S/MIME, TLS, DTLS.
- Thông thường khi sử dụng một thiết bị SIP ví dụ như điện thoại SIP, nó sẽ được kết nối với một mạng SIP, lấy địa chỉ IP thông qua DHCP, file cấu hình qua TFTP và thông báo đã sẵn sang nhận các cuộc gọi bằng cách đăng ký với SIP Registrar. Địa chỉ IP của SIP registrar được biết nhờ việc sử dụng ba phương pháp, đầu tiên lấy tập tin cấu hình từ quá trình chuyển tập tin TFTP, thứ hai là sử dụng phần Host của địa chỉ trong record (ví dụ: sip:user@sip-domain.com), thứ ba là sử dụng multicast (ví dụ: sip.meat.net)
- Quá trình đăng lý rất quan trọng trong an ninh SIP, nếu kẻ tấn công có thể giả mạo yêu cầu đăng ký của hệ thống SIP, họ có thể thực hiện các cuộc tấn công khác nhau. Do đó đăng ký vào hệ thống SIP để chứng thực tránh tấn công cướp cuộc gọi. Ngoài ra yêu cầu để bắt buộc cuộc gọi cũng cần chứng thực để cung cấp mức độ bảo vệ chống lại việc bắt đầu các cuộc gọi trái phép và từ chối dịch vụ.
a. Chứng thực SIP
- SIP sử dụng giao thức HTTP để cung cấp việc xác thực và bảo vệ các yêu cầu tín hiệu trong quá trình đăng ký, thời gian bắt đầu và kết thúc của các phiên làm việc. Thông thường việc chứng thực SIP có ý nghĩa trong một phạm vi nhất định. Thông tin của người sử dụng được quản lý bởi Domain , tuy nhiên những thông tin này không được ủy quyền đến một Domain khác trừ khi có sự liên kết đáng tin cậy giữa các Domain này. Ví dụ về quá trình đăng ký và chứng thực để bắt đầu một cuộc điện thoại giữa hai bên:
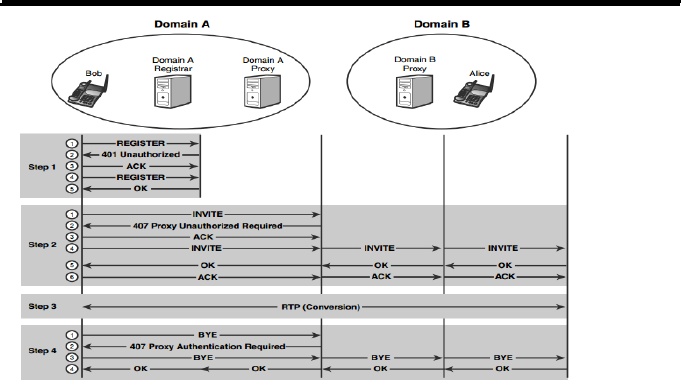
Hình 3.3. Chứng thực cho đăng ký, bắt đầu và chấm dứt cuộc gọi
Triển khai SIP có thể thực thi các challenge-authentication ở các mức độ khác nhau, có thể vấn đề bảo mật sẽ không được tối ưu. Những vấn đề này sẽ tạo ra cơ hội cho các cuộc tấn công chẳng hạn như việc bắt đầu hoặc kết thúc cuộc gọi mà không được chứng thực.
Để đảm bảo các cuộc tấn công giả mạo các thông điệp không lặp lại, challenge-authentication nên được sử dụng cho tất cả các thông điệp bao gồm việc tạo, chỉnh sửa và chấm dứt một phiên làm việc. Những thông điệp này bao gồm INVITE, BYE, ACK và REFER. Hiện nay hầu hết các sản phẩm được hỗ trợ việc xác thực bởi SIP gồm các phương thức INVITE và REGISTER
b. Bảo mật đối với tầng vận chuyển
Một trong những giao thức hỗ trợ bảo mật ở tầng vận chuyển là TLS (Transport Layer Security). Giao thức này gồm hai lớp: TLS Record Protocol và TLS Handshake protocol.
- TLS Record protocol nhằm mục đích duy trì một kết nối an toàn giữa hai điểm kết thúc. TLS Handshake protocol là nơi lưu trữ các thuộc tính như bộ mã hóa, khóa mã hóa trong quá trình thực hiện việc chứng thực để kết nối giữa hai bên đảm bảo an toàn bảo mật được đóng gói trong TLS Record protocol.
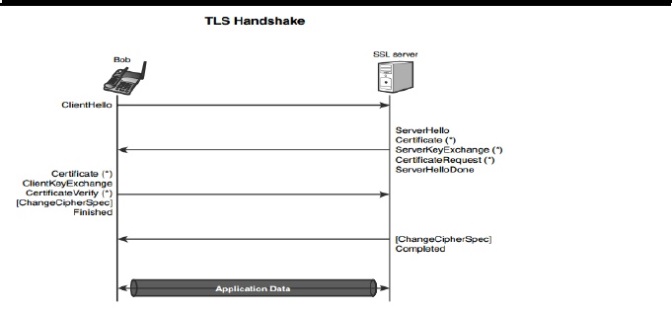
Hình 3-4 : TLS handshake được định nghĩa trong RFC 4346
TLS được thiết kế để sử dụng trong các giao thức vận chuyển đáng tin cậy như TCP và STCP. Điều này cho ta thấy rằng giao thức UDP sẽ không được sử dụng trong quá trình vận chuyển các gói tin để bảo vệ các thông điệp SIP.
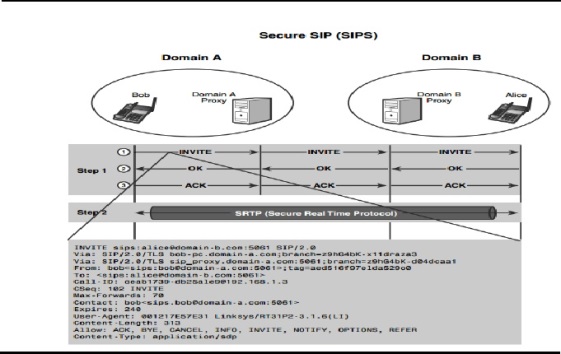
Hình 3-5: Sử dụng SIPS
Thông điệp SIPS tương tự như các thông điệp SIP (không được mã hóa), được truyền thông qua giao thức UDP,TCP,SCTP, sự khác biệt lớn ở chỗ việc truyền gói tin bằng TLS thông qua hai giao thức UDP và TCP, port ủa SIPS là 5061.
b. IPSEC
IPSEC là một giao thức bảo mật đã được chứng minh và triển khai rộng rãi, cung cấp bảo mật cho các ứng dụng sử dụng giao thức UDP và TCP để truyền các gói tin. IPSec có thể được sử dụng trong Tunnel hoặc transport mode để bảo vệ tải trọng của nó. Bởi vì IPSec phổ biến ở mọi nơi, cung cấp bảo mật, toàn vẹn và xác thực cho các gói tin Singnaling và media bằng cách tạo ra các Tunnel an toàn giữa các điểm kết thúc.
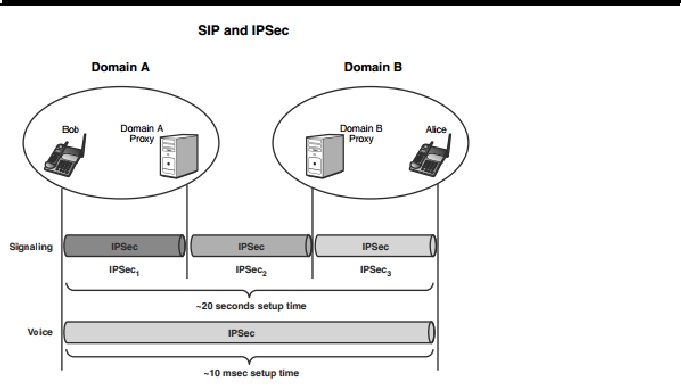
Hình 3-6 : Bảo mật thông điệp SIP sử dụng IPSec
3.2.2. Cơ chế bảo mật trong truyền thông
a. SRTP
SRTP (Secure Real Time Protocol) là một profile trong RTP nhằm mục đích cung cấp độ tin cậy, tính toàn vẹn và xác thực trong media streams, được định nghĩa trong IETF RFC 3711. SRTP được coi là một trong những cơ chế chuẩn để bảo vệ thời gian thực cho các phương tiện truyền thông (voice và video) trong các ứng dụng đa phương tiện. Ngoài việc bảo vệ các gói tin, nó còn cung cấp bảo vệ cho các thông điệp RCTP
b. SRTCP
Tương tự như SRTP, các định dạng trong gói SRTCP bao gồm tag chứng nhận, tiêu đề MK1 và bổ sung thêm 2 header: SRTCP index và encrypt-flag.
3.2.3. Cơ chế quản lý khóa
a. MIKEY
- MIKEY (Multimedia internet KEYing) được định nghĩa trong IETF RFC 3830 và được phát triển để hỗ trợ trong vấn đề trao đổi khóa cho các giao thức bảo mật như SRTP và IPSec. Mặc dù SRTP hiện là giao thức chỉ được hỗ trợ trực tiếp bởi MIKEY, IPSec/ESP cũng có thể được hỗ trợ bằng cách phát triển từ các profile tương ứng.
- Là một giải pháp quản lý khóa. Nó có ba cách vận chuyển và thiết lập mã hóa: Pre-share secret key (PSK). Publick Key encryption (PKE), Diffie-Hellan:
b. SRTP Security Descriptions
- SRTP Security Descriptions không được coi là một giao thức quản lý khóa chủ chốt như MIKEY mà là một cơ chế để thương lượng các khóa mã hóa giữa những người dùng trong các phiên làm việc unicast bằng cách sử dụng truyền thông SRTP.
- Việc trao đổi các dữ liệu tạo khóa, các trường mã hóa được sử dụng bởi SDP (Session Description Protocol). SDP Security Descriptions là thuộc tính mới của SDP, dùng để báo hiệu và thương lượng các thông số mã hóa cho các luồng SRTP, gồm: bộ mật mã, thông số khóa, thông số phiên cho luồng unicast.
3.3. PHÁT HIỆN LỖ HỔNG MẠNG VOIP VỚI SIVUS
Phần mềm SiVuS [11] là phần mềm quét lỗ hổng đầu tiên cho các mạng VoIP sử dụng giao thức SIP1. SiVuS được sử dụng hầu hết bởi các nhà phát triển, nhà quản lý, các nhà thiết kế mạng, và chuyên gia tư vấn để xác minh sự vững chắc và an ninh của việc triển khai SIP của họ bằng cách tạo ra các cuộc tấn công
3.4. TRIỂN KHAI MÔ HÌNH VOIP TRONG MẠNG LAN VÀ DEMO TẤN CÔNG TRONG VOIP
3.4.1. Thiết lập mạng VoIP trong mạng LAN
Hệ thống Điện thoại 3CX chạy trên Windows là một hệ thống IP PBX bằng phần mềm thay thế cho các hệ thống PBX / PABX bằng phần cứng truyền thống. IP PBX của 3CX được phát triển riêng cho Microsoft Windows và được dựa trên chuẩn SIP
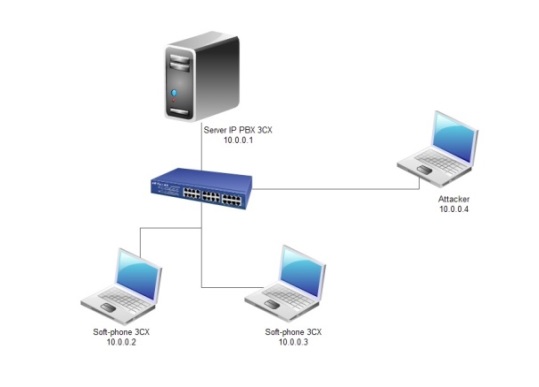
Hình 3-16: Mô hình VoIP triển khai trong mạng LAN
- Cài đặt và đăng ký tổng đŕi 3CxphoneSystem 8.0
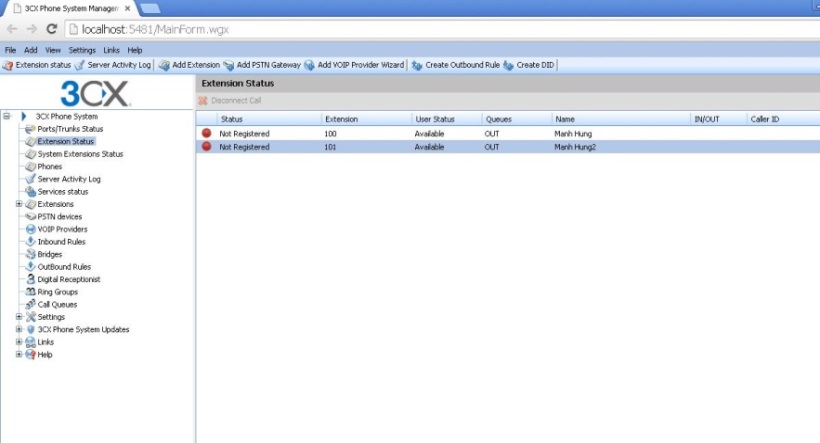
Hình 3-24: Sau khi cài đặt và đăng nhập vào hệ thống PBX
- Cài đặt và đăng ký 3Cxphone
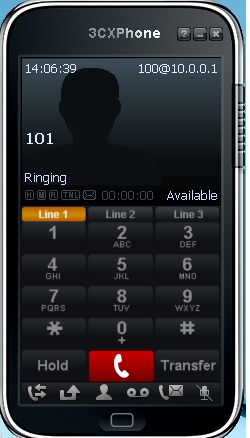
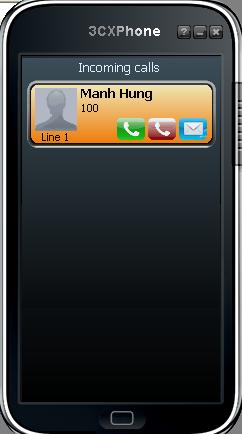
Hình 3-26 : Kết nối cuộc gọi thành công
DEMO tấn công nghe lén nói chuyện qua hệ thống VoIP trong mạng LAN bằng phần mềm Cain & Abel
Đây là công cụ lắng nghe rất mạnh hỗ trợ các tính năng:
– Giả mạo điạ chỉ ARP để thu thập được thêm nhiều thông tin
– Khả năng nghe lén thu âm được cuộc nói chuyện VoIP.
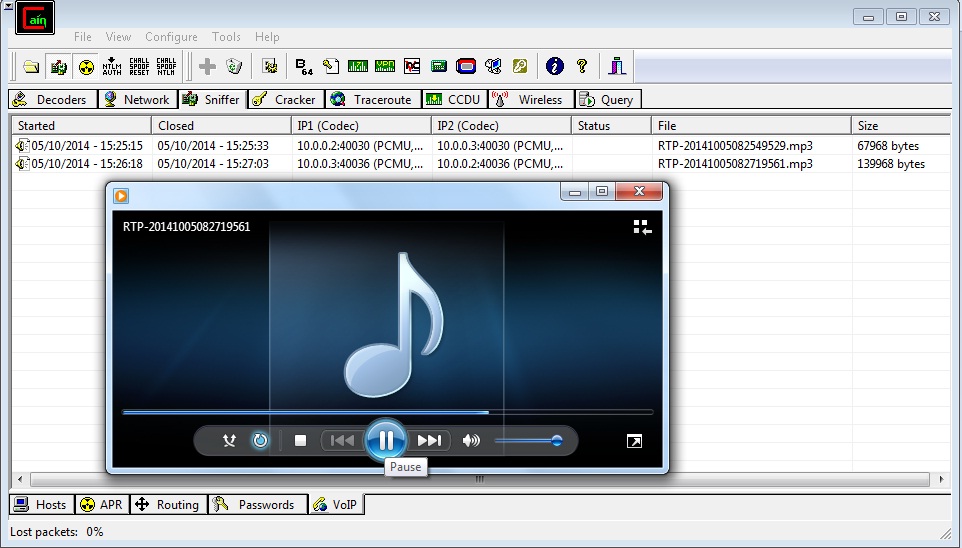
Hình 3-32 : Nghe lén được nội dung của cuộc nói chuyện.
KẾT LUẬN
Luận văn đã làm rõ các vấn đề sau:
Về lý thuyết:
- Tổng quan về VoIP, ưu điểm, nhược điểm, các ứng dụng của VoIP, các yêu cầu khi phát triển VoIP cũng như các hình thức truyền thoại qua mạng IP
- Nghiên cứu các mô hình mạng VoIP với các chuẩn giao thức khác nhau. Cụ thể là nền tảng IP và hai giao thức báo hiệu H.323/SIP. So sánh được sự khác nhau giữa hai giao thức báo hiệu.
- Nắm rõ phương thức tấn công, gian lận để trên cơ sở đó đưa ra được các giải pháp bảo mật an toàn thông tin cho hệ thống VoIP. Luận văn cũng giới thiệu cách sử dụng phần mềm SivuS để quét các lỗ hổng của một mạng VoIP dùng giao thức SIP.
Về thực nghiệm
- Thiết lập mạng VoIP trong LAN với phần mềm tổng đài phổ biến hiện nay – tổng đài 3CX
- Thử nghiệm tấn công nghe lén cuộc nói chuyện giữa 2 máy trong mạng LAN
Những vấn đề còn tồn tại
Do thiếu sót về trang thiết bị chuyên dụng cần thiết, luận văn chưa triển khai được một mạng VoIP phức tạp để thử nghiệm các phương thức gian lận và tấn công giả mạo. Đây được xem là phần việc tiếp theo của tác giả luận văn.
Tuy đã cố gắng nhưng phần DEMO mới chỉ mô ta được quá trình tấn công nhưng chưa mô tả cụ thể được các giải pháp chống lại kiểu tấn công này.
Hướng phát triển của luận văn:
- Tiếp tục tìm hiểu mở rộng các kịch bản gian lận cũng như tìm hiểu thêm lĩnh vực lừa đảo trong hệ thống VoIP để căn cứ vào đó cải tiến thêm các phương pháp phát hiện gian lận, lừa đảo.
- Triển khai hệ thống chi tiết và phức tạp hơn để thực nghiệm (với phần mềm Sivus) nhằm đem lại được kết quả chính xác.
E:\DỮ LIỆU COP CỦA CHỊ YẾN\LUAN VAN DUY TAN\LUAN VAN DUY TAN\LE MAÏNH HUNG BANG IN


